量子计算尚未构成现实威胁,但在倒逼区块链重新设计账户授权、密钥管理与资产迁移机制。
撰文:imToken
如果有一天,一台量子计算机能够在极短时间内,从链上已经暴露的公钥推导出私钥,那今天建立在密码学基础上的加密资产安全体系,还能继续成立么?
过去很长一段时间,加密行业对量子计算的讨论多停留在理论推演层面,即承认比特币、以太坊等主流区块链广泛使用的椭圆曲线密码学,未来可能被具有足够计算能力的量子计算机攻破,但还比较遥远。
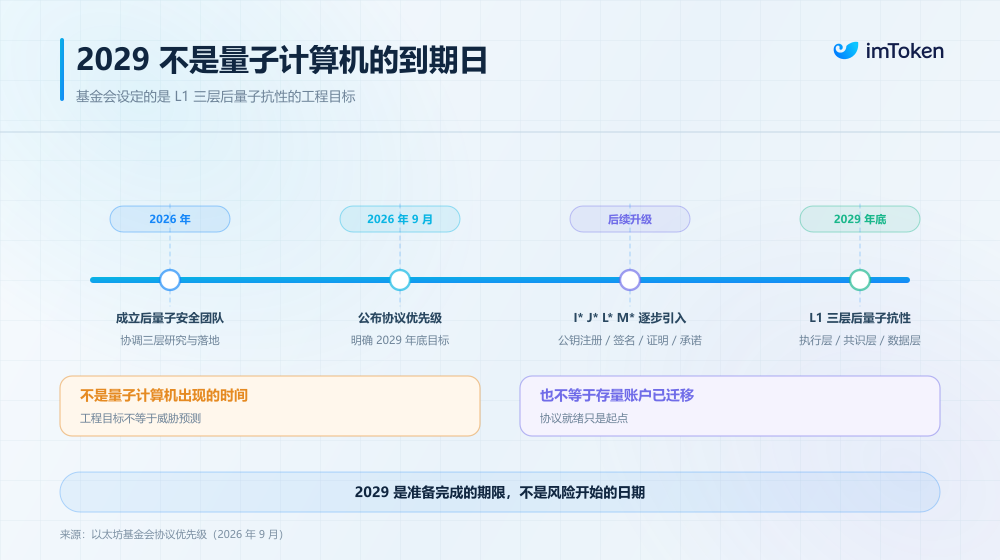
事实上,到了 2026 年,这一议题已经正式迈入工程落地阶段——以太坊基金会不仅成立了专门的后量子安全研究团队,更在最新协议规划中将 2029 年底设定为 L1 在执行层、共识层和数据层全面实现后量子抗性的工程目标。
对于一个拥有数亿账户、庞大资产规模和复杂应用生态的开放网络来说,更换密码学体系远远不是一次简单的软件升级。
尤其是站在普通用户的视角,真正的挑战往往不在于「如何生成一把新的抗量子私钥」,而在于如何在更换签名算法的过程中,依然安全、无缝地控制原有的账户与资产。
一、量子计算真正威胁的是什么?
要理解量子计算对加密资产的影响,首先需要把区块链安全体系拆解开来看。
目前以太坊主要依靠四类密码学组件维持运转,分别服务于账户、共识、数据可用性和应用层证明,它们解决的问题各不相同,面对量子计算的风险敞口也并不均等:
- ECDSA:普通用户账户使用的椭圆曲线数字签名算法,用于证明交易发起者的所有权;
- BLS:以太坊 PoS 共识层使用的签名算法,可将数十万验证者的投票高效聚合成单个签名;
- ZK-proof systems:Rollup 等应用使用的零知识证明系统;
- KZG:用于 Blob 与 Rollup 数据可用性(DA)验证的多项式承诺方案;
其中,首当其冲的是 ECDSA 与 BLS 这类基于椭圆曲线离散对数难题的非对称密码学。
众所周知,传统计算机想要从公开密钥反推出私钥,在计算上几乎不可行,但运行 Shor 算法的容错量子计算机,理论上可以在多项式时间内求解椭圆曲线离散对数问题,从而破坏 ECDSA、BLS 等基于相关数学假设的公钥密码学安全性。
一旦私钥被还原,攻击者无需窃取助记词,也不必攻破钱包客户端,就能直接伪造合法签名转移资产,同理,验证者密钥、协议多签管理权限以及跨链桥控制密钥,也都面临着类似的长期考验。
相比之下,以 Keccak-256 为代表的哈希函数对量子计算更具韧性。Grover 算法虽然可以带来平方级加速,但不会像 Shor 算法那样直接将其从指数级安全问题变成多项式时间可解问题。
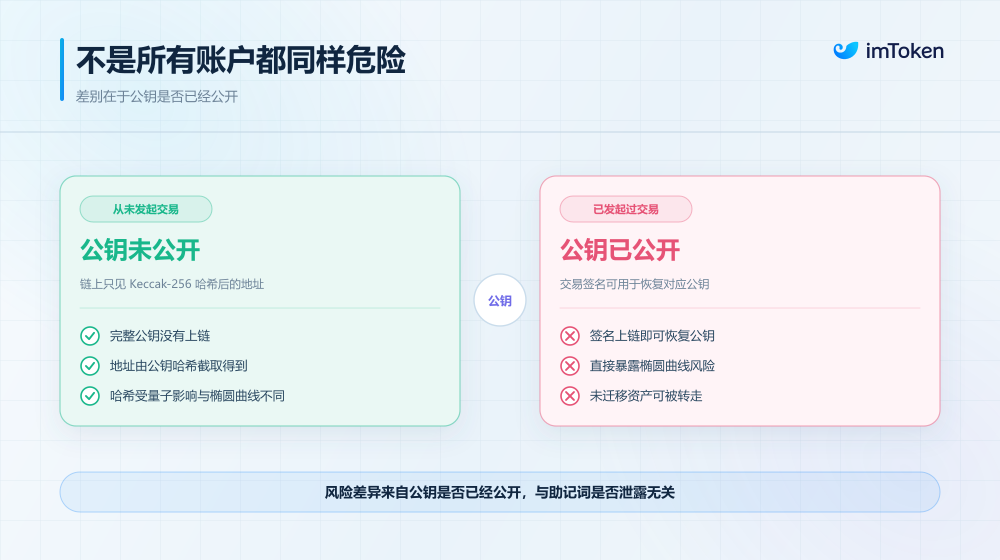
这也引出了一个常被忽略的关键细节,那就是并非所有以太坊账户在量子威胁面前都处于同等风险状态。
以太坊普通 EOA 的地址,是由公钥经过 Keccak-256 哈希后截取得到的。
因此,如果你的某个冷钱包从未对外发起过任何一笔链上交易,也未曾在链下公开过签名,那么链上记录的就只有哈希后的地址,完整公钥从未暴露,依然受哈希单向性的保护;但只要该地址发起过哪怕一次转账或合约授权,攻击者就能通过公开的交易签名还原出完整公钥,使其直接暴露在未来椭圆曲线被攻破的风险之下。
当然,现阶段全球尚未出现具备密码学破解能力的量子计算机,普通用户完全不必因此恐慌性转移资产。
以太坊基金会后量子团队也多次强调,具有实际威胁的容错量子计算机仍需跨越大量硬件规模与量子纠错的工程鸿沟(延伸阅读《量子计算到底威胁了什么?一份通向后量子时代的 Crypto 用户指南》)。
但问题在于,密码学迁移本身需要多年时间,如果等到威胁真正出现才开始准备,可能已经来不及了。
二、以太坊正在做哪些准备?
2026 年,以太坊基金会成立了专门的 Post-Quantum Security 团队,负责协调后量子密码学在协议层的研究和工程落地。
与简单地寻找一种新的签名算法不同,以太坊正在尝试从执行层、共识层和数据层三个方向,同时推进密码学体系的升级。
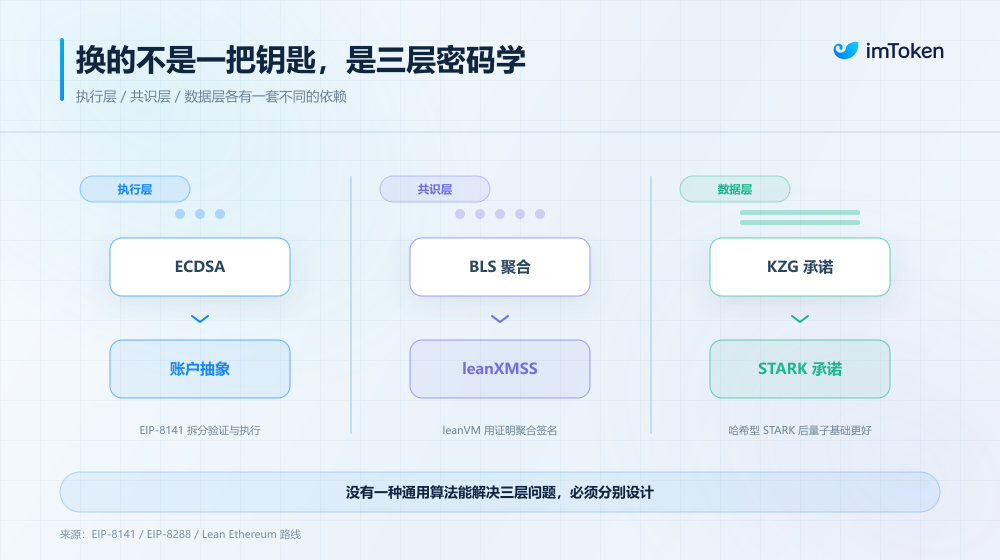
1. 执行层:让账户不再被一把私钥永久绑定
对于普通用户来说,最直接的变化来自执行层。
传统以太坊 EOA 的账户授权逻辑相对固定,即用户通过 secp256k1 私钥生成签名,网络通过 ECDSA 验证签名是否合法。
这种设计足够简单,也经过了长期验证,却使得账户的身份与特定的签名体系高度绑定。如果未来 ECDSA 不再安全,用户就需要更换签名算法,但如果只是简单地换一把新的私钥,往往意味着生成一个新的账户地址,原有资产、合约交互记录和应用关系也可能需要重新迁移。
这显然不是一个理想的解决方案。
为了打破这一枷锁,以太坊正加速推进原生账户抽象,其中最具代表性的是 EIP-8141(延伸阅读《原生账户抽象 + 抗量子威胁:EIP-8141 为何还没成为以太坊 Hegotá 的头牌?》)。
它试图将交易验证、实际执行和 Gas 支付拆分成不同的执行环节,让账户能够通过可编程逻辑决定一笔交易是否有效,从而帮助账户逐步摆脱对 ECDSA 私钥的固定依赖,实现原生密钥轮换,并为未来引入不同的签名验证算法留下空间。
与此同时,以太坊也在研究后量子签名验证预编译,让智能合约和账户验证逻辑能够更高效地原生验证新的签名类型。
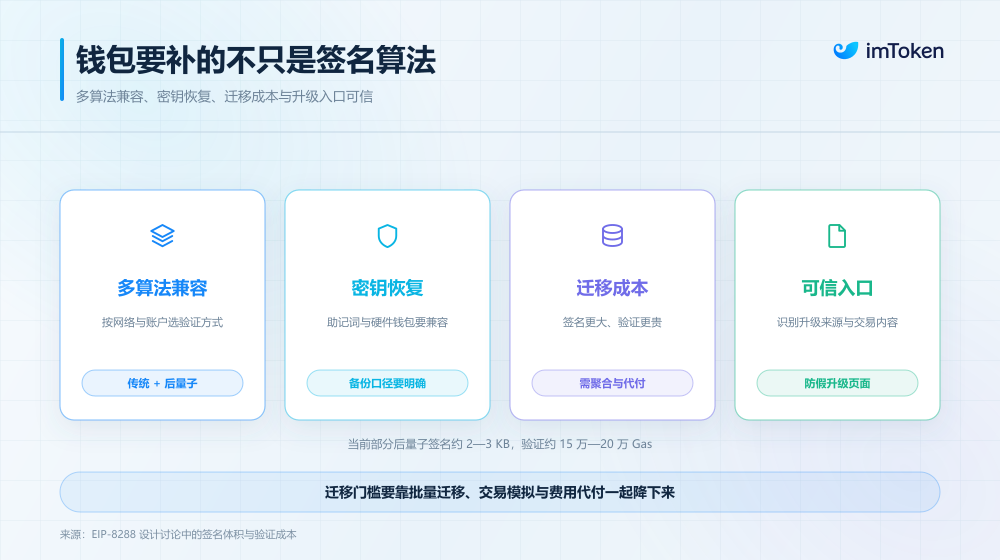
但这还只是第一步。由于后量子签名通常远大于传统 ECDSA/BLS 签名,以太坊还需要解决由此带来的数据和计算成本问题。比如 EIP-8288 就提出利用递归 STARK 聚合,将大量后量子签名的验证结果压缩成更紧凑的证明,从而降低链上数据与验证负担。
2. 共识层:用哈希签名替代传统 BLS
除了执行层,共识层更是关乎以太坊网络的底层 PoS 运行机制。
而当前 PoS 共识高度依赖 BLS 签名的聚合特性,若直接替换为普通后量子签名,庞大的签名体积将显著增加节点间的 P2P 网络传播、存储与验证成本。
为此,以太坊的 Lean Ethereum 路线提出了两个值得关注的技术方向。
- leanXMSS:一种基于哈希函数的后量子签名方案,计划用于替代验证者目前使用的 BLS 签名,从根源上消除椭圆曲线依赖;
- leanVM:专为高效聚合后量子签名而设计的极简零知识虚拟机,尝试通过递归 STARK 等抗量子零知识证明,将大量验证者的哈希签名压缩为紧凑证明,在确保抗量子安全的同时守住共识性能底线;
这也说明,后量子升级不存在「一招鲜」的通用算法,验证者共识与普通用户钱包需要各自匹配最契合的密码学工具。
3. 数据层:KZG 和 ZK 证明也需要考虑量子安全
除了账户签名和验证者签名,数据层同样存在长期挑战。
以太坊近年来大量使用 KZG 多项式承诺机制,尤其是在 Blob 和 Rollup 数据可用性方面,而 KZG 的安全性依赖椭圆曲线配对相关的数学假设,因此也需要考虑未来量子计算带来的影响。
另外,在应用层,Rollup 等系统使用的部分 ZK 证明也存在类似问题,尤其是一些依赖椭圆曲线配对的 SNARK,其安全假设同样可能受到 Shor 算法影响;相比之下,基于哈希函数构建的 STARK 不依赖椭圆曲线离散对数假设,因此具有更好的后量子安全属性。
这意味着,后量子迁移并不只是以太坊 L1 的问题,未来还需要逐步延伸到 L2、Rollup 和各种链上应用。
从时间表来看,以太坊基金会在 2026 年 9 月公布的协议优先级中,明确提出争取在 2029 年 12 月之前,让 Ethereum L1 在执行层、共识层和数据层实现后量子抗性,后续升级节点也将逐步引入后量子公钥注册、签名验证、共识证明和数据承诺等基础设施。
这会是一项涉及整个生态系统的长期工程。
三、如何让用户安全地完成资产迁移?
如果说前两部分讨论的是以太坊如何解决底层密码学问题,那么对于普通用户而言,最值得关注的其实是当现有签名体系需要升级时,我们的钱包应该怎么做?
这件事远比重新生成一把私钥复杂。
首先需要解决的是账户身份问题。
对于传统 EOA 来说,账户地址与公钥存在直接的数学关联,如果用户直接使用一套新的后量子密钥体系,通常需要生成新的账户身份,再将原有资产转移过去。
但这会带来一系列问题。除了 ETH 和 ERC-20 Token,用户可能还持有 NFT、DeFi 协议中的存款和头寸,以及不同 L2 网络上的资产,一些应用还会根据用户地址记录权限、积分、历史交互和身份关系。
如果每次密码学升级都需要更换账户地址,用户就必须重新处理这些资产和应用关系,迁移成本会非常高。
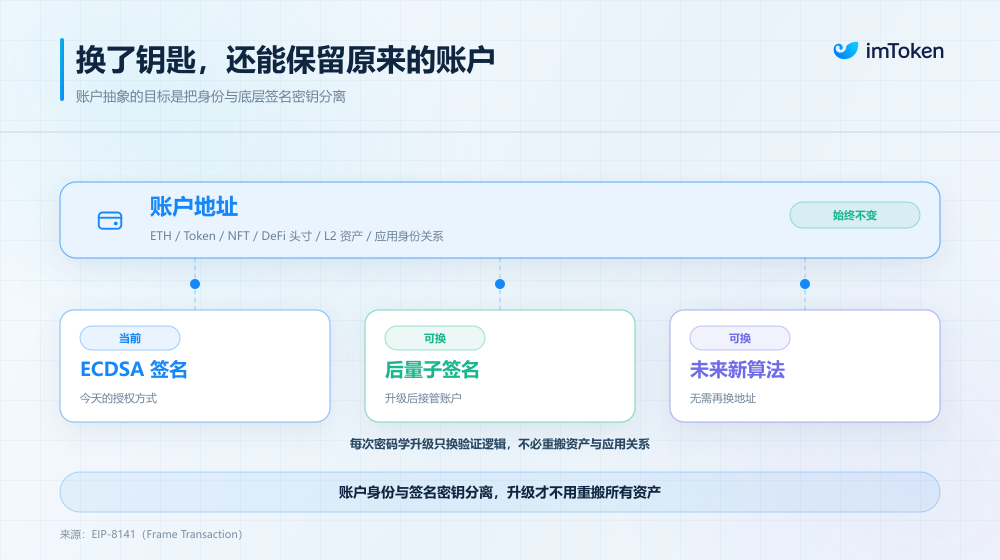
因此,账户抽象的重要性就体现出来了,它可以尽可能将账户身份与底层签名密钥分离,让账户通过可编程的验证逻辑来决定谁有权控制资产。
理论上,这意味着用户未来有机会在保留原有账户地址的情况下,更换底层签名算法,而不必把所有资产重新搬到另一个地址。
这也是 EIP-8141 所希望提供的能力之一。
其次,是新旧密钥之间的迁移。一个理想的迁移流程,应该是在现有密码学体系仍然安全的时候,由用户主动授权新的后量子密钥接管账户。
例如,钱包可以先在安全环境中生成新的后量子密钥,再通过现有账户的有效签名,授权更新账户的验证规则。
如果原有 ECDSA 私钥仍然安全,这个过程就可以按照正常的账户升级流程进行,但如果量子计算机已经具备破解现有私钥的能力,情况就完全不同了。
此时,攻击者和真正的用户可能都拥有伪造原有账户签名的能力,系统将很难仅凭旧密钥判断究竟谁才是合法所有者。
这也是为什么提前迁移如此重要。
此外,还有一类更加棘手的账户——长期没有使用、私钥已经丢失,或者所有者根本不知道需要升级的钱包,这些账户可能仍然持有大量资产,却无法主动完成迁移。
对于这类资产,究竟应该允许它们继续留在原有地址,还是在未来通过协议治理采取冻结等措施,目前仍然存在争议。
最后,也是最容易被忽略的一点,那就是安全迁移本身不能成为新的攻击入口。
当整个行业开始讨论量子威胁时,攻击者很可能利用用户的恐慌情绪,制造所谓的「量子安全升级」「私钥验证」或「资产迁移」页面,诱导用户输入助记词、签署恶意授权。
因此,未来钱包不仅要提供迁移工具,还必须让用户能够清楚识别升级来源、验证交易内容,并确认新的授权逻辑究竟控制了哪些资产。
写在最后
从今天来看,量子计算还远没有达到能够直接威胁主流区块链密码学体系的程度。
但这并不意味着行业可以忽略它。
以太坊正在推进的后量子路线图,实际上也说明未来的区块链安全,不应该建立在某一种密码学算法永远不会被攻破的假设上,而应该建立在整个系统具备持续升级和安全迁移的能力之上。
对于普通用户来说,钱包的角色也会因此发生变化。
过去,钱包最核心的工作是帮助用户生成、保管和使用私钥;未来,它还需要帮助用户理解账户风险、管理不同密码学体系下的密钥,并在必要时安全地完成账户升级。
这不仅是一次签名算法的更换,更是钱包从私钥管理工具,向长期资产安全管理基础设施的一次进化。
至少在今天,用户还不需要为了量子计算而匆忙迁移资产,但对于钱包开发者和整个加密行业来说,真正值得提前准备的时间,已经开始了。
免责声明:本文章仅代表作者个人观点,不代表本平台的立场和观点。本文章仅供信息分享,不构成对任何人的任何投资建议。用户与作者之间的任何争议,与本平台无关。如网页中刊载的文章或图片涉及侵权,请提供相关的权利证明和身份证明发送邮件到[email protected],本平台相关工作人员将会进行核查。


