2026 年 10 月多起攻击暴露互联网脆弱性,AI 代理既能攻击也能加固,关键在预防而非修补。
撰文:Jay You
编译:AididiaoJP,Foresight News
互联网最初的设计是反脆弱的:部分节点被打掉,其余部分照常运转。但今天的互联网更像一座摇摇欲坠的塔,堆满各种库、依赖和开发环境,底下压着少数几个关键组件。维护的人少,检查的人更少。
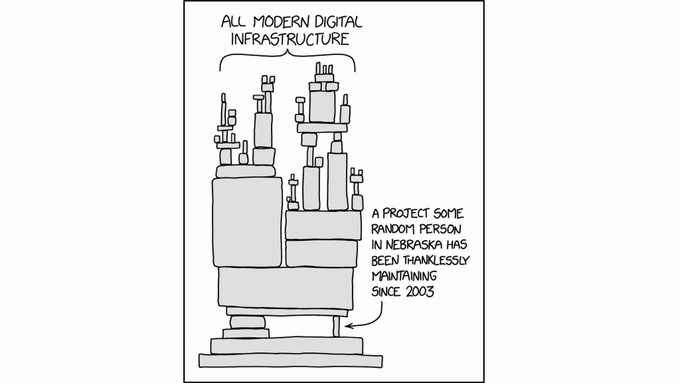
2026 年 10 月,一连串攻击把这种脆弱暴露得很清楚。
PHP 爆出「PHP2Shell」漏洞,超过 500 万台主机面临远程接管风险。LiteLLM 的发布流程被劫持,一个窃取凭证的版本被发上 PyPI。Railway 有最多 10 万个工作区的存储密钥被解密,攻击者在找 AI API 密钥。Fireworks AI 两次被攻破,第一次是自己的凭证泄露,第二次是云服务商被黑。证书机构 eMudhra 签发的可信签名密钥弱到其中一个就是数字「4」。币安热钱包被盗 63 亿美元,FBI 归因于朝鲜。
这些攻击说明,AI 代理作为攻击方有多危险。但反过来,代理也可能是解法的关键部分。它们能加快迁移到更安全的语言和形式化验证,加速零知识证明、可信执行环境等密码学产品的普及,还可能催生一个由身份和内容认证把关的「双车道」互联网,让代理和人类各走各道。
当代理把写软件的成本压得很低,最有价值的代码库会越来越像活系统:前沿模型不停做渗透测试,每一轮迭代都在加固代码、语言和工具链,消灭整类缺陷。这样,我们就能用代理把互联网加固成反脆弱的东西——每上线一个代理,互联网更强,而不是更弱。
一、代理的三重角色:武器、目标、冒充者
代理正在改变互联网的结构,方式有三种。
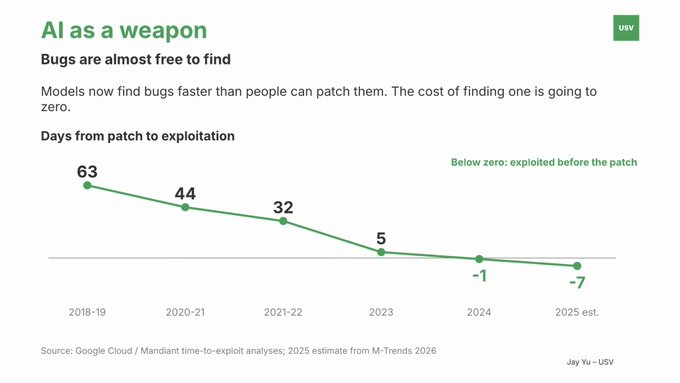
第一,代理是武器。 老代码之所以安全,很大程度上是因为漏洞利用成本高。代理把这个成本推向零。PHP2Shell 在 PHP 里藏了十多年,Wiz 的白帽团队用前沿模型几小时就把漏洞变成可用的攻击工具。Wiz 的说法是:AI 降低了开发和改造复杂漏洞利用的门槛,过去看起来不实用的漏洞,现在成了可行目标。攻击者已经在用这种杠杆。Anthropic 发现的一起间谍案中,AI 完成了整个行动 80% 到 90% 的工作。10 月的攻击是同一模式在互联网尺度上的重演:找到一个弱点,快速打到数百万个目标上。
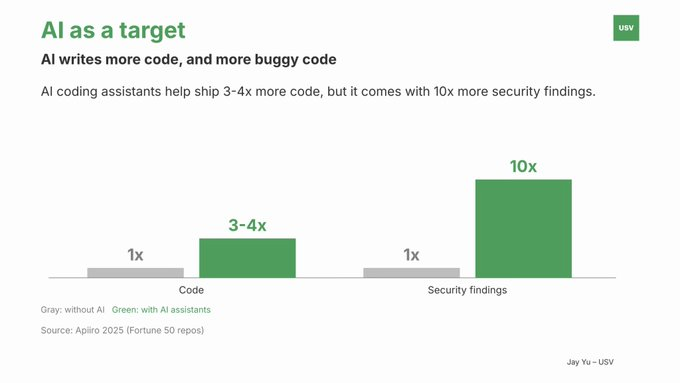
第二,代理也是目标。 现在大量新代码由这些工具写,代理和它们写的代码都容易被打。消费级代理如 Muse、Instinct,企业级代理如 Sierra、Decagon,都在开放的工具面上运行,面临提示注入等攻击,而且这类攻击近几年越来越精细。代理还会往代码里引入更多 bug。LiteLLM 这次被黑,可能就涉及一个 AI 代理不小心把 GitHub 令牌写进了日志。就算让写代码的代理去修安全问题,它们的实现也常常不可靠。
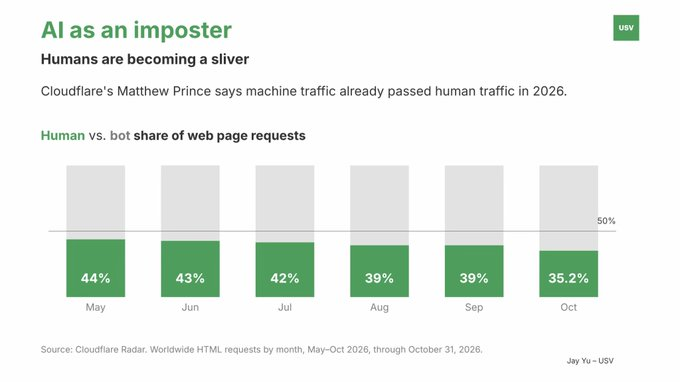
第三,代理还能冒充人类,挑战现有互联网的流量规则。 Cloudflare 的数据显示,2026 年一半的互联网流量已经不是人类。CEO Matthew Prince 预计,五年内自动化流量会达到「人类流量的 1000 倍」。这些代理活动正在冲垮为人类浏览设计的网站。维基媒体基金会 10 月称,数百万个恶意 OpenAI 代理请求访问其网站,可能导致了 Wikidata 服务宕机。还有一位食客的 Instinct 代理,一天到晚每小时呼叫 Resy 几百次,直到账号被封。
已经有一些给代理流量打标、识别的倡议,比如 Meta 和 Sierra 的 Personal Agent Protocol,但光靠这些不够。代理往往有动机不表明身份:很多网站仍把非人类流量当恶意,自报身份的代理可能任务做到一半就被封,冒充人类的反而能溜过去。
二、三种应对:观察、执行、预防
「武器、目标、冒充者」告诉我们威胁从哪来,但没告诉我们怎么办。可以再加一个轴,三种应对方式:观察,找漏洞、盯代理行为;执行,更快修补、限制代理能碰什么;预防,把系统建成整类失败根本不会发生。两轴交叉,就是今天创业公司的位置图。
按这张图看,多数公司和可见资本集中在「观察」和「执行」两层。这两层最容易切入,也容易和现有软件栈集成。这里已经有大玩家:Socket 融资 1.25 亿美元,Braintrust 完成 8000 万美元 B 轮,Armadin 融资 4.45 亿美元。
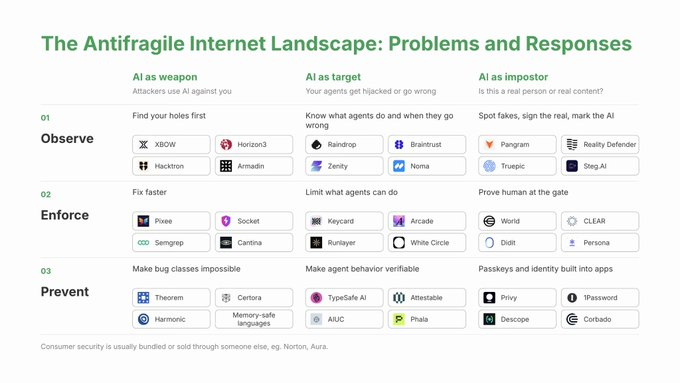
观察和执行层的赢家,很可能是抓到最多代理日志的那家。谁看到的代理行为最多,谁就能写出最好的策略,这大概是这个市场里最接近网络效应的东西。如果检测能力随数据积累而增强,优势会落在独立厂商身上——它们能观察来自不同客户、不同模型的流量,而不是只盯一个实验室。
但更值得看的长期答案,可能是怎么写出能预防或消灭整类 bug 的安全软件。预防,就是把软件和代理建成某类失败根本不会发生。历史表明,这种转变需要几个条件同时到位:一次让成本变得可见的冲击,一个容易接进工作流的工具,一股把它推成默认标准的力。
内存安全曾占微软 CVE 的近 70%。Rust 出现了,成了可行替代,在代理系统编程里用得越来越多,按百分比算已是增长最快的编程语言之一。HTTPS 走的是同一条路:斯诺登事件是冲击,Let『s Encrypt 提供免费易用的工具,Chrome 把 HTTP 标成「不安全」是推力。今天,10 月这类攻击已经构成重大冲击。工具可能是形式化验证工具链,推力可能来自测试框架、监管或功能性的网络效应。
更进一步,当代理成为互联网流量的主体,身份和安全问题可能会合流。云时代,Okta 和 Wiz 是两家公司,解的其实是同一个谜题:谁能碰哪些云资源。代理面临同样的资源授权问题,尤其当它们用 API、MCP 等连接器去接上下文仓库时。
代理身份有两条路:身份来源和内容验证。两条可能都需要。身份来源包括签名请求和身份协议,比如 PAP 或 A2A,用来签名并证明行为者和内容。但前面说过,代理在完成任务时往往有动机隐藏身份,恶意行为者更不会遵守这些标准。内容验证补上剩下的部分:根据实际行为和输出内容做检测和决策树,让网站就算看不到徽章,也能判断谁是人、谁是机器人。
三、接下来会怎样
1. 代码大迁移
事情可能先变糟,再变好。世界上有大量遗留基础设施,很多写于漏洞发现和利用成本很高的年代。这个假设不成立了,因为代理把攻击成本压向零。未来一到两年,这些攻击可能催生一场「代码大迁移」:从不安全的旧代码库和旧语言,迁向更现代、更反脆弱的栈。
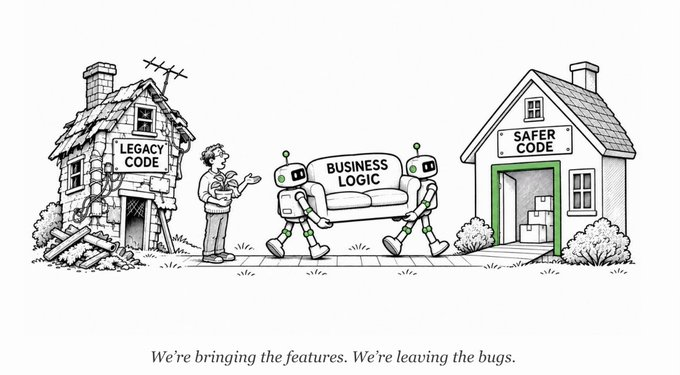
过去,手工把大型遗留代码库重写成 TypeScript、Rust 这类更安全的语言,极其困难、极其昂贵。代理彻底改变了这笔账。GitHub Copilot 最近用三个月把运行时迁移到 83.2 万行 Rust,主力几乎只有一个工程师。没有代理,这活儿要一整个团队干一两年。新出的更安全的 AI 模型普及也会更快:TypeSafe 的 Jev 返回带类型的结构化决策,而不是无约束输出,上线一天就进了 Vercel 付费 AI 网关团队近 13%。
今天,一套新的安全工具栈正在围绕代理编程重建:代码审查(Greptile)、代码和密钥扫描(Semgrep)、恶意包依赖检查(Socket)、代理运行故障检测(Raindrop)、生产事故响应(Resolve AI)。底下还在形成新的部署层:代理沙箱(E2B、Daytona),授权和工具层(Composio、Nango、Arcade)。合起来,可能形成一个反脆弱的开发者栈:开发、测试、部署中发现的每个 bug,都能反馈到下一行代码。
代码迁移变便宜,形式化验证可能在编译器和工具链层重新受到重视。比如 Theorem 和 Anthropic 的合作中,Claude 为 100 多个开源库证明了安全属性。
但代码迁移也有坑。用更安全的语言重写大型代码库,在软件工程里是极难的事。就算有前沿智能,AI 写的迁移也可能实现不可靠,引入大量新 bug。形式化验证也不是银弹,它的效果取决于规格写得多好,就连 Lean 这样的系统也可能有内核级可靠性 bug,破坏数学保证。要把这些做对,需要仔细的架构设计、严格限定的规格,以及对结果做大量渗透测试。
2. 安全「消失」进应用
对消费应用来说,隐私和安全可能最终会「消失」在那些先靠便利和开发者体验取胜的应用里,而不是作为一个单独付费的产品。加密钱包即服务就是这样加固密钥管理的。Privy、Turnkey 把可信执行环境和多方计算背后的密码学复杂度藏起来,做成容易集成的开发接口和友好的消费体验。代理可能走同一条路:更安全的默认设置通过更好的应用和开发工具到来,而不是靠单独买一份安全。安全变得像出租车里的安全带——乘客为方便选这趟车,保护是内置的。
零知识证明和 TEE 可能已经在这样悄悄扩散。World ID 已有超过 1800 万人完成「人类证明」,企业团队可以在 Zoom 里显示哪些参会者是已验证的人类。WhatsApp 的 Incognito Chat 把 Meta AI 对话跑在 TEE 里,Meta 说连他们自己也访问不了。这两个例子里,密码学都藏在熟悉的 App 后面,用户不该觉得多了一步。
同时,私有和本地模型也可能是隐私嵌入产品的一条路。2026 年,开源权重模型只落后闭源前沿约四个月。小模型越来越能干,设备芯片越来越强,本地推理可能占到 AI token 的更大份额。推理从云往边缘走,安全威胁的形态也会变。敏感数据可能更少离开设备,这一类泄露会缩小。但被攻破的笔记本或家用服务器也可能变成可信代理的宿主,攻击面转移到用户自己控制的硬件上。这可能有利于本地代理运行环境——模型、工具、日志都放在同一台硬件上,甚至可能给新的硬件和软件形态腾出空间,用来跑家庭或团队的代理。
3. 双车道互联网
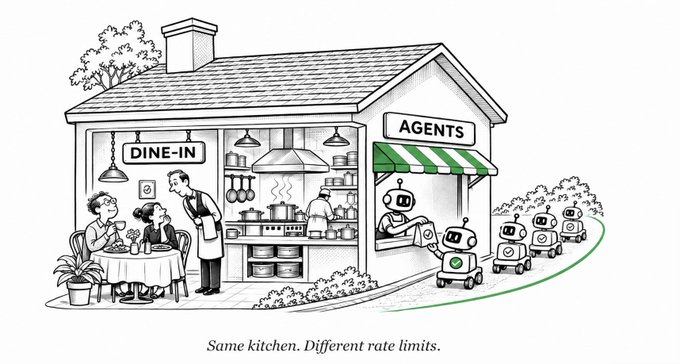
代理和人类上网的方式很不一样。随着代理流量增长,网络正在分成两条车道:一条给代理专用浏览,由 Parallel、Browserbase、Kernel 这类系统支撑;一条给人类,根据请求背后是谁、是什么来做更聪明的路由。网站主可以用这些身份检查来过滤流量、设置交易权限,同时不把代理完全挡在外面。就像餐厅可以用同一个厨房同时服务「外带」和「堂食」客人,网站也可以对不同的请求方,用不同格式提供同样的内容。
再往后,代理车道可能越来越多是代理和代理对话。消费代理和企业代理都普及后,可能会出现我的 Instinct 或 Muse 代理去找 DoorDash 的文本下单代理,砍一个个性化价格和体验。代理对代理的关系已经有早期案例,比如 Anthropic 的 Project Swap 实验。这些场景里,每个代理都知道一些关于其委托人的、别人不知道的事,所以决定透露哪些偏好和信息,需要安全护栏:代理能承诺什么、交易记录、事后仲裁和审计的能力。
在这种复杂的代理对代理谈判里,光知道代理身份不够。委托人和对手方都想知道它以前怎么表现:付没付钱、守没守约、有没有泄露机密。可携带的代理声誉可能是代理身份的重要补充。但这也带来一个问题:谁来跨应用维护代理声誉,怎么防止它变成另一个中心化控制点?
四、走向反脆弱互联网
如果最近这波代理主导的黑客攻击教会了我们一件事,那就是:一切皆可被黑。总会有新 bug、新攻击,前沿代理会先找到很多。但互联网之所以反脆弱,在于我们如何反应、如何调整系统。我们要尽量在设计上预防,对发现的漏洞执行修补,并不断升级系统和工具链。
实践中,这可能像一个安全循环。前沿模型全天候跑攻击性安全测试,发现的问题不仅流进更好的代码库,更重要的是流进更好的工具链和编程语言。这一切由代理开发者栈来串联,它能快速发现、修复、迁移代码库。理想情况下,形式化验证也能建到编译器层,其假设和证明由同一批前沿攻击模型做渗透测试。每个被发现的 bug 都能喂进数据循环,让整个互联网更健壮。
往大了看,这个无需许可、自主、反脆弱的互联网,和区块链、加密货币的许多最初愿景是相通的。USV 在这个方向探索和投资了十年。区块链展示了陌生人如何在不互信的情况下安全互动,起点是最依赖信任的资产:钱。但笨重的开发和基础设施成本,限制了这套愿景走出金融。当代理让互联网更复杂、更多方参与,我们可能又有一次机会,把加密想法嵌进人们已经在用的应用和协议里。比如 DAO,就隐约展示了未来多方代理集群可能的样子。
回头看,互联网最初的设计是:每多一个节点,整体更健壮。代理威胁了这个设计,但也可能正是我们恢复它的方式。在 USV,我们想在三类方向上押注反脆弱互联网。第一,延续我们「消灭,而不是自动化」的一贯思路,支持那些从一开始就消灭整类 bug 的方法,而不是事后检测和打补丁。第二,延伸我们「数据在边缘」的论点,我们相信代理安全日志有真正的网络效应:谁抓到这些日志,谁就能做出比别人更安全的产品。第三,我们把代理安全看作「叛逆者联盟」的一部分——在友好的消费界面和无缝的开发者体验里,把安全内置进去的工具、工作流和协议。
免责声明:本文章仅代表作者个人观点,不代表本平台的立场和观点。本文章仅供信息分享,不构成对任何人的任何投资建议。用户与作者之间的任何争议,与本平台无关。如网页中刊载的文章或图片涉及侵权,请提供相关的权利证明和身份证明发送邮件到[email protected],本平台相关工作人员将会进行核查。


