关键要点
- 链接钱包几乎控制了所有可丢弃代币的交易。
- 洗钱者将销售收入回收,用于融资新的代币发行。
- 转化为比特币的被盗资产达约2.25亿美元。
北韩洗钱者使用了在Tron、Solana和Near上的表情包币和冷门代币,Elliptic的联合创始人兼首席科学家汤姆·罗宾逊在11月9日解释道。Tron和Near涉及新创建的代币;而Solana则依赖于现有资产。
罗宾逊写道:
“大多数人认为表情包代币是价格随炒作涨跌的笑话币。北韩的洗钱者找到了它们的不同用途,创建了没人想买的代币,并用它们来掩盖被盗资金的流动。”
在Near,一个团体通过代币流动性池用被盗的加密货币购买新代币。其他钱包则出售到同一池中,收集到几乎相匹配的收入,分离发送和接收地址。
在11月5日至11月7日间创建的六个代币处理了约117,000 NEAR(43万美元),几乎没有外部交易。每次发行的成本约为90美元。五个创作者在推出替代品之前获得了早期代币销售的资金。
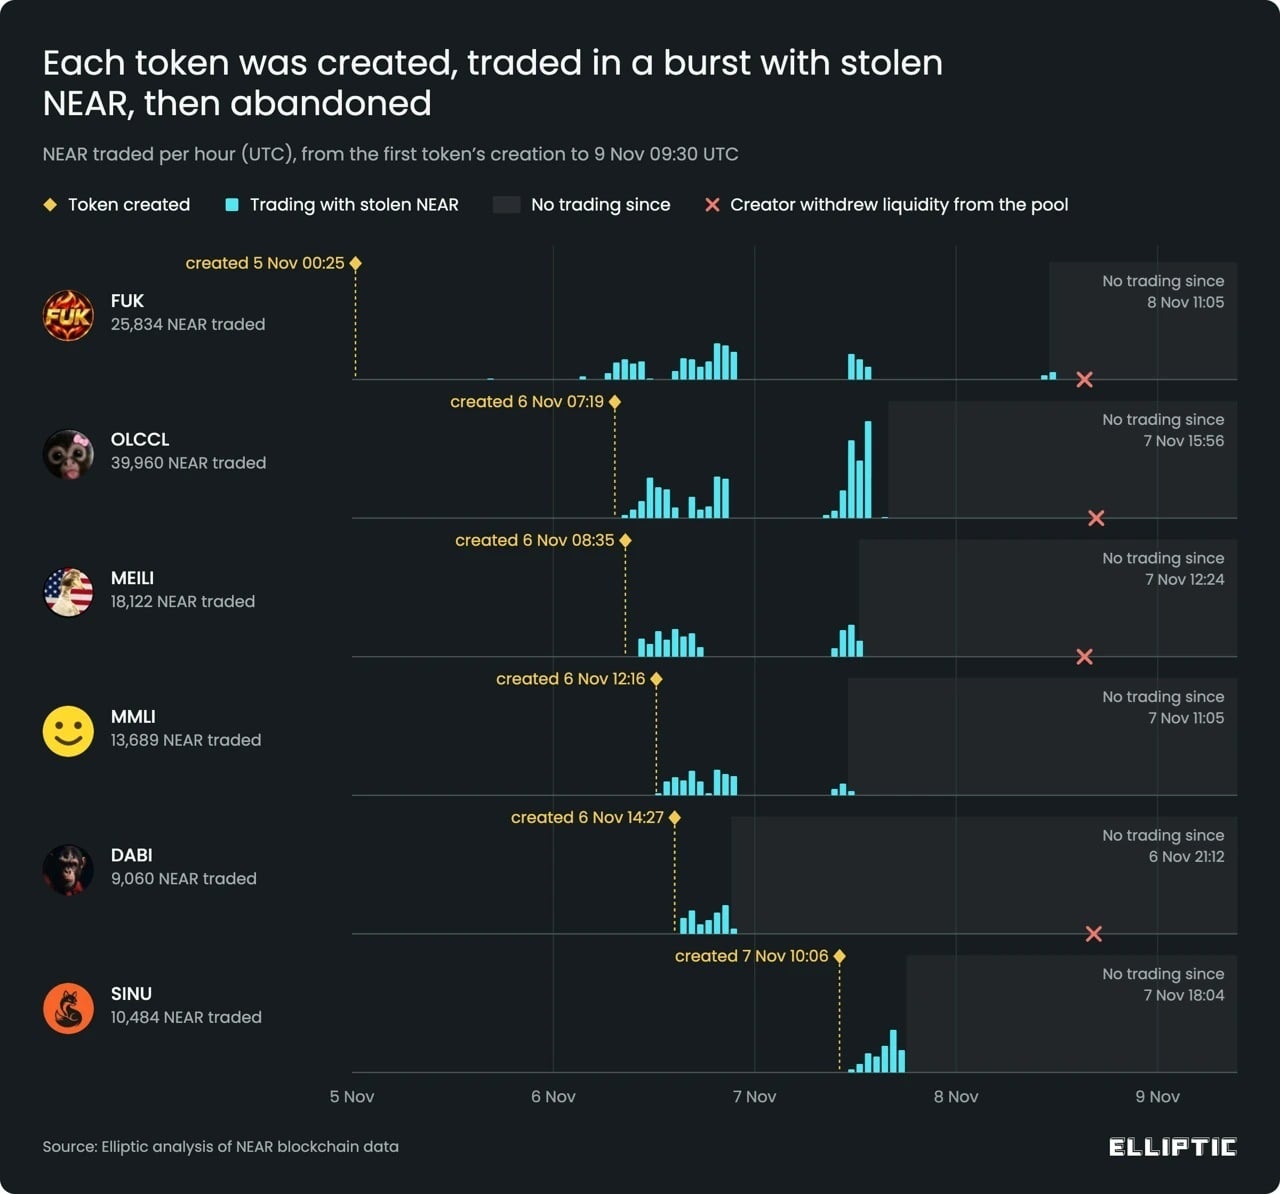
交易激增后紧接着是静默;红十字标记了11月8日四个池的提款。来源:Elliptic。
联邦调查局(FBI)在10月31日将上个月的Binance盗窃归咎于北韩,确认此行动是一个名为Tradertraitor的国家支持的北韩组织,目标是加密货币企业。
然而,北韩在11月3日否认了对黑客攻击的责任。北韩领导人金正恩的妹妹金与正称FBI的指控是“严重的政治挑衅”,旨在损害该国的声誉。
Chainalysis发现,从10月29日Binance攻击中被盗的资产与9月Bitget盗窃的收益混合在一起。该公司在将Binance盗窃归因于Tradertraitor时援引了这种重叠。其评估依赖于攻击发生后几个小时内观察到的区块链活动。
攻击者试图通过快速的稳定币转换来规避冻结,在近20分钟内将3.25亿美元的资金兑换为约2.85亿美元的以太币。以太币缺乏那些稳定币可用的发行方控制冻结。
Elliptic在11月2日标记了一个专门用于洗钱的无价值Tron代币,第二天被盗的Solana通过流动性较低的代币流动。Elliptic之前在2025年Bybit盗窃事件后通过类似方案追踪了至少2400万美元。
罗宾逊解释了分层的方法,他表示:
“北韩的洗钱者很少依赖单一技术。相反,他们叠加许多廉价技术,每一种都增加了一点延迟。自制的表情包代币只是多了一层。”
到11月2日,被盗资产已经通过约12,000个钱包遍布11个区块链。固定的时间和失败操作的盲重试未作调整,表明常规自动化。Elliptic未发现任何人工智能决策的证据。
11月7日的更新统计了超过20,000个钱包、16个区块链和至少65,000笔交易。Elliptic追踪了大约2300个比特币的转换,当时价值1.75亿美元,资产包括Solana、XRP和Tron。
转换后的收益到11月9日达到约3000个比特币,价值达2.25亿美元。Elliptic还追踪到约7000个以太币(约1500万美元),接入Tornado Cash,一个允许将集体存款提取到不同地址的混合服务。该公司估计只有微不足道的数量可能已经被兑现。
关于通过交易池的曝光,Elliptic的首席科学家警告道:
“一个从流动性池接收资金的钱包,默认情况下不应被视为干净,因为它可能只是距离被盗资金两个交换。”
免责声明:本文章仅代表作者个人观点,不代表本平台的立场和观点。本文章仅供信息分享,不构成对任何人的任何投资建议。用户与作者之间的任何争议,与本平台无关。如网页中刊载的文章或图片涉及侵权,请提供相关的权利证明和身份证明发送邮件到[email protected],本平台相关工作人员将会进行核查。


