作者:Nancy,PANews
全球正在进入一个非对称战争时代。
在美伊的物理战场上,伊朗利用低成本无人机、导弹和海上封锁等手段打消耗战,以相对有限的成本牵制美国军事资源,并向全球经济施加压力。
加密世界,AI正在降低网络攻击的技术门槛,放大攻击者的行动效率与破坏能力。攻击者可能只需投入有限资源,就能对大型企业和复杂系统造成巨大损失。
118 亿美元,一支国家级黑客军团
朝鲜黑客频频发动攻击,令加密市场人心惶惶。有人忙着加固安全防线,也有人另辟蹊径。一名开发者近日设计了一套颇为另类的验证机制,试图从精神层面阻止朝鲜用户访问网站。没想到,这场带着恶搞意味的安全实验,却意外引来了真正的网络攻击。
从安全事件中的高频关键词,到加密社区调侃玩梗的素材,朝鲜黑客正逐渐成为行业绕不开的话题。而玩笑背后,是市场对网络安全风险日益加深的担忧。
Chainalysis数据显示,截至2026年10月29日,疑似与朝鲜有关的黑客攻击造成的损失占今年已报告加密黑客攻击损失的近89%,而2021年这一比例为15%。从单次攻击造成的损失来看,疑似朝鲜相关攻击的平均损失已从2021年的5065万美元升至2026年的约1.85亿美元,约为2021 年的3.7倍。
作为全球长期受到国际制裁的国家之一,朝鲜难以通过正常的国际贸易和金融活动获取外汇与资源。网络攻击因此逐渐成为其获取资金、规避金融限制的重要手段。
朝鲜的黑客力量并非一群技术高手各自为战,而是一套经过长期建设、高度组织化的国家级网络行动体系。从人才选拔、精英教育到军事化训练,再到海外潜伏和实战,朝鲜建立了一套相对完整的人才培养与行动机制。
这套机制颇似奥数选手的金字塔式选拔。从全国范围内发掘少数具有突出逻辑思维和数学天赋的青少年,同时审查其政治背景与忠诚度。通过选拔的人才能够获得集中的教育资源,接受长期、系统的计算机科学、数学和编程训练。
完成国内训练后,部分人员还会被派往海外,以学生、IT从业者或远程技术人员等身份活动,在真实环境中积累技术经验,同时学习目标国家的语言、文化和工作习惯,为后续行动做准备。
为了吸引和留住这些技术人才,朝鲜还会提供特殊待遇,包括免除部分兵役义务、首都居住资格、住房、较高收入,以及更好的教育和医疗资源。对于一个资源有限的国家而言,这些激励具有相当大的吸引力。掌握稀缺技术的黑客因此获得了特殊的社会地位,逐渐成为朝鲜国内的新兴特权群体。
人才培养只是第一步,高度专业化的组织分工,才是朝鲜“键盘战士”的真正杀手锏。侦察人员负责搜集全球网络情报、寻找系统漏洞,为攻击行动筛选目标;行动人员利用身份伪装、社交工程和恶意软件实施渗透,窃取资金与敏感信息;还有专门负责资金转移、洗钱和资产变现的人员,将网络攻击所得转化为可支配资金。
从目标筛选、技术渗透到资金转移,一起看似简单的加密资产盗窃事件,背后可能是一条完整的跨境行动链条。Lazarus Group、APT38、Kimsuky等,正是外部安全机构根据其攻击目标、技术手段和行为特征识别出的不同朝鲜关联黑客组织。
据分析师Darkfost近期披露,随着针对币安的攻击事件发生,Lazarus组织窃取的资金总额已达到118.7亿美元。根据韩国银行2025年的数据,这一数字相当于朝鲜GDP的45%、国民总收入(GNI)的35%。如果这一估算成立,网络攻击所得就不再只是额外的非法收入,而可能成为朝鲜经济体系中规模相当可观的资金来源。
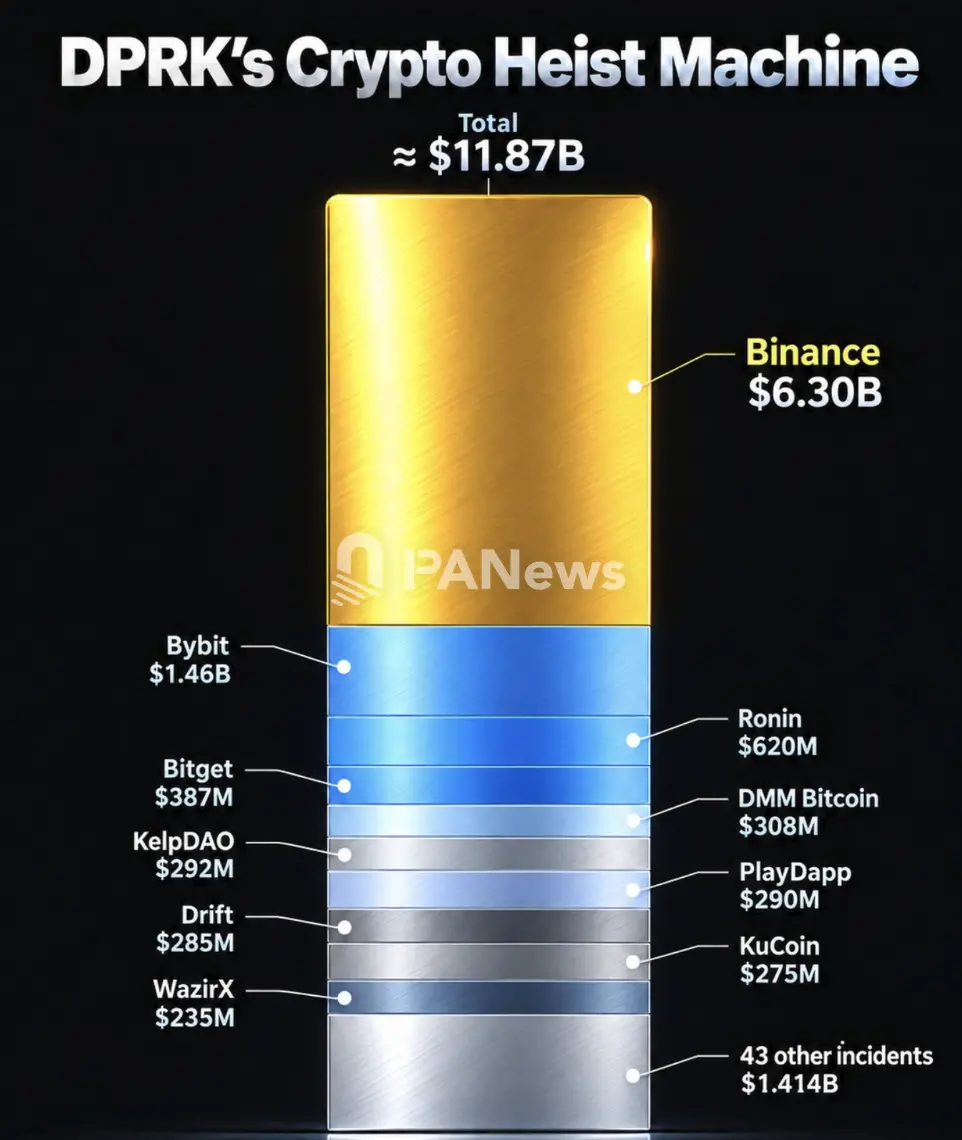
对朝鲜而言,网络攻击既是战略武器,也是绕过金融封锁、获取经济资源的另一条通道。一个传统金融体系难以触及的国家,正在利用网络空间寻找新的资源获取方式。
最大的安全漏洞,可能是身边“同事”
当攻击者不再试图正面突破防火墙,而是选择从组织内部寻找入口,攻击成本往往更低,隐蔽性也更强。传统依赖安全设备和网络边界构建的防御体系,正面临新的挑战。
朝鲜黑客正在将这种非对称攻击方式发挥到极致。他们通过精心编造的简历、伪造的护照和身份信息,冒充IT从业者或求职者,主动接触企业的开发人员、运维人员等核心员工。
为了进一步降低对方戒备,攻击者甚至会参加真人视频面试,并提供包含生活照和日常动态的虚假社交媒体账号,尽可能塑造真实可信的求职者形象。一旦通过招聘流程进入团队,他们便可能借助合法员工身份长期潜伏,逐步接触内部系统、代码仓库和敏感权限,寻找进一步渗透的机会。
以太坊基金会资助项目Ketman曾在六个月内识别出100名潜伏于Web3组织中的朝鲜IT人员。MetaMask安全研究员Taylor Monahan此前也透露,至少40个DeFi协议在其发展历程中雇佣过朝鲜IT人员,时间跨度长达七年。这些人员通过伪造护照、签证和精心编写的简历进入Web3团队。更具迷惑性的是,他们的部分区块链开发经验是真实的。
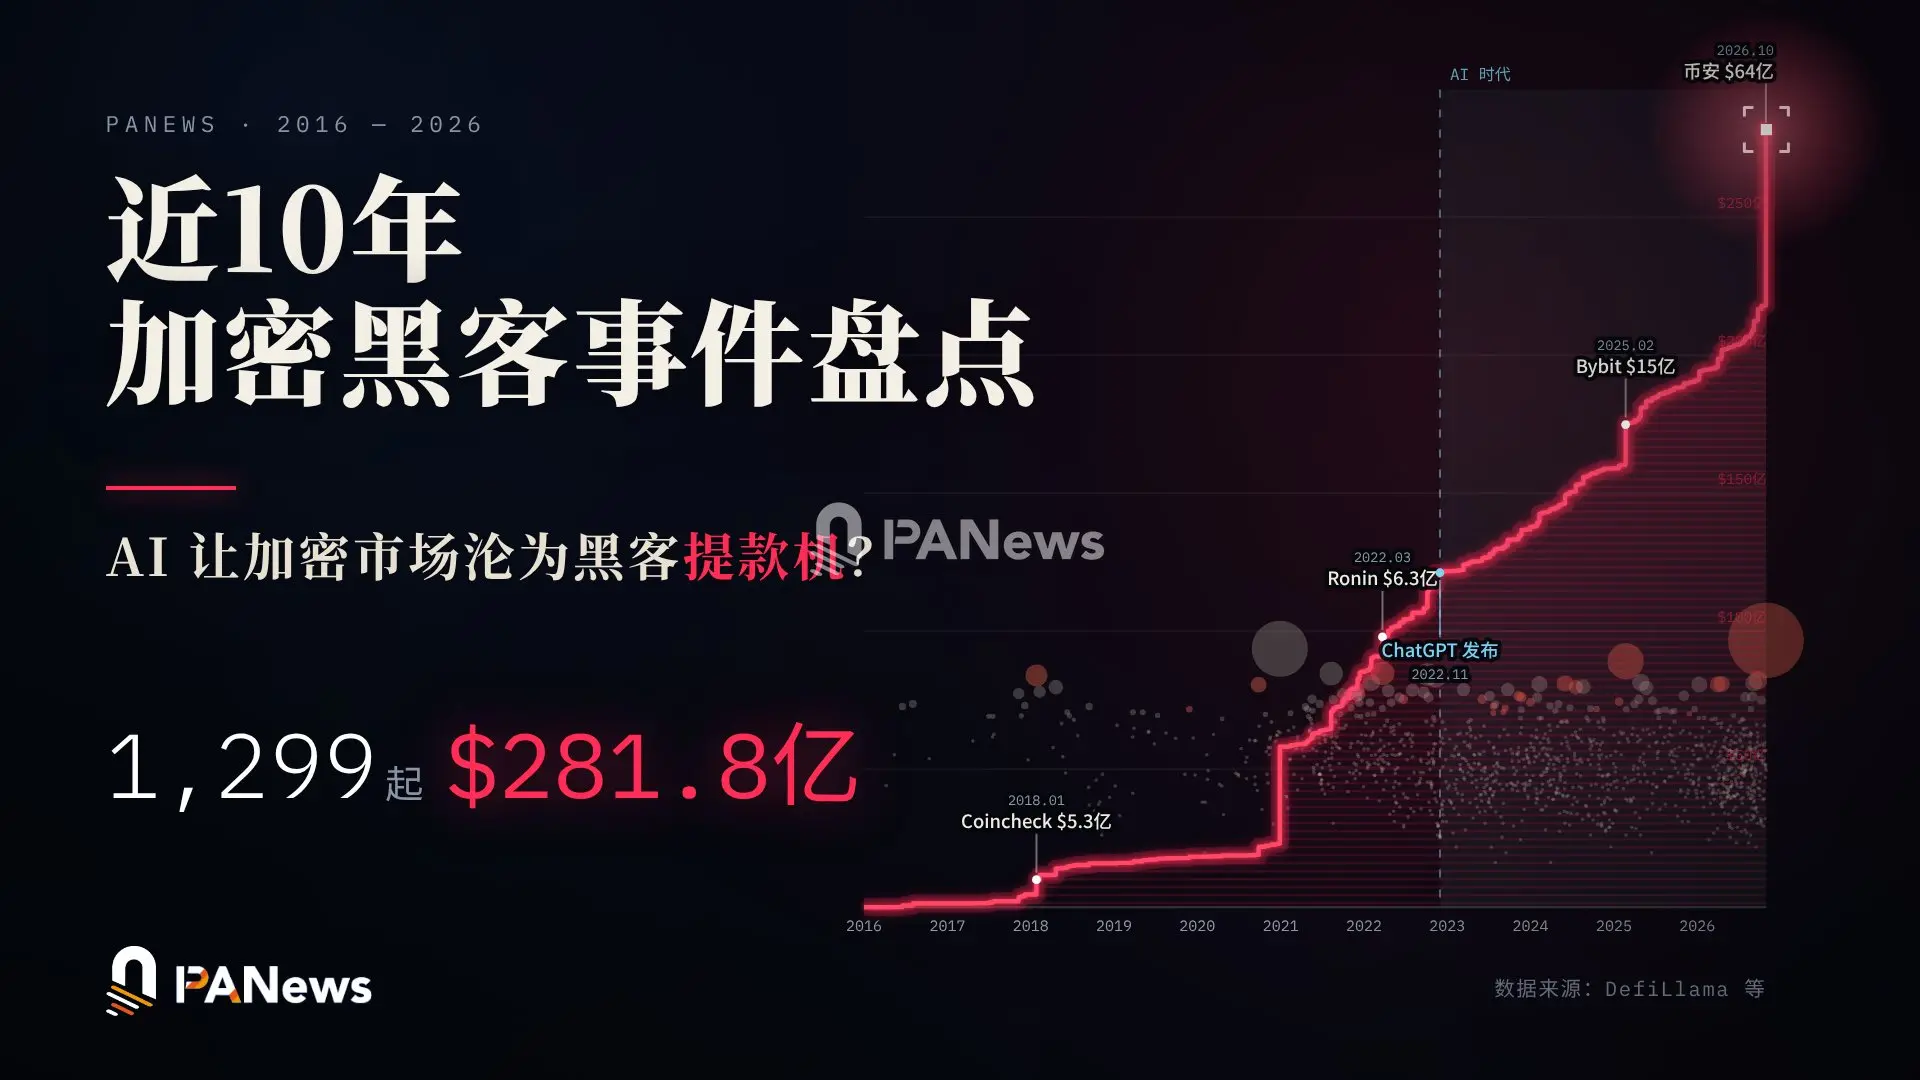
据币安最新披露,今年以来,该平台已拦截57起疑似与朝鲜有关的网络攻击。攻击手段包括通过虚假求职面试实施渗透、利用伪装成常用开发者工具的恶意软件、篡改软件包和浏览器插件,以及假冒视频会议应用等方式诱导员工运行恶意程序,并通过社会工程攻击窃取凭证、植入远程控制木马。
在此次币安逾60亿美元的盗币事件中,根据官方最初披露的调查信息,攻击者通过虚假高薪招聘邀约接触币安钱包基础设施团队的一名软件工程师。经过多轮视频面试后,攻击者诱导其在工作电脑上运行伪装成技术测试项目的恶意程序,最终控制员工设备,并进一步威胁钱包基础设施安全。慢雾创始人余弦指出,这类事件属于高级持续性威胁(APT),涉及人性利用、情报踩点、恶意代码免杀、信任链利用、针对性横向投毒、云环境渗透、风控绕过及 0day漏洞等多个环节。
类似手法早有先例。2022年Axie Infinity旗下Ronin Network遭遇攻击时,朝鲜关联黑客组织Lazarus Group也曾通过LinkedIn,以高薪职位接触Sky Mavis的一名高级工程师。经过多轮面试后,攻击者发送包含木马的虚假工作邀请文件,最终控制验证节点相关系统,盗走约6.25亿美元资产。
这正是加密行业面临的非对称安全困境。过去,安全防御更多依赖于构筑坚固的技术壁垒;但随着社会工程攻击不断演变,攻击者未必需要掌握更先进的技术或拥有更多资源,只需找到一个薄弱环节。
相比技术漏洞,真正难以防范的,可能是那些已经获得信任的人。
AI 升级攻防站,资源争夺战已经打响
如果说社会工程攻击降低了黑客突破组织防线的成本,那么AI的持续迭代,则进一步放大了网络攻击的规模和效率。
微软威胁情报团队的最新报告显示,在其追踪的8个朝鲜主要黑客组织中,已有3个将AI工具深度融入日常攻击流程,达到微软网络威胁AI应用成熟度模型的最高等级。
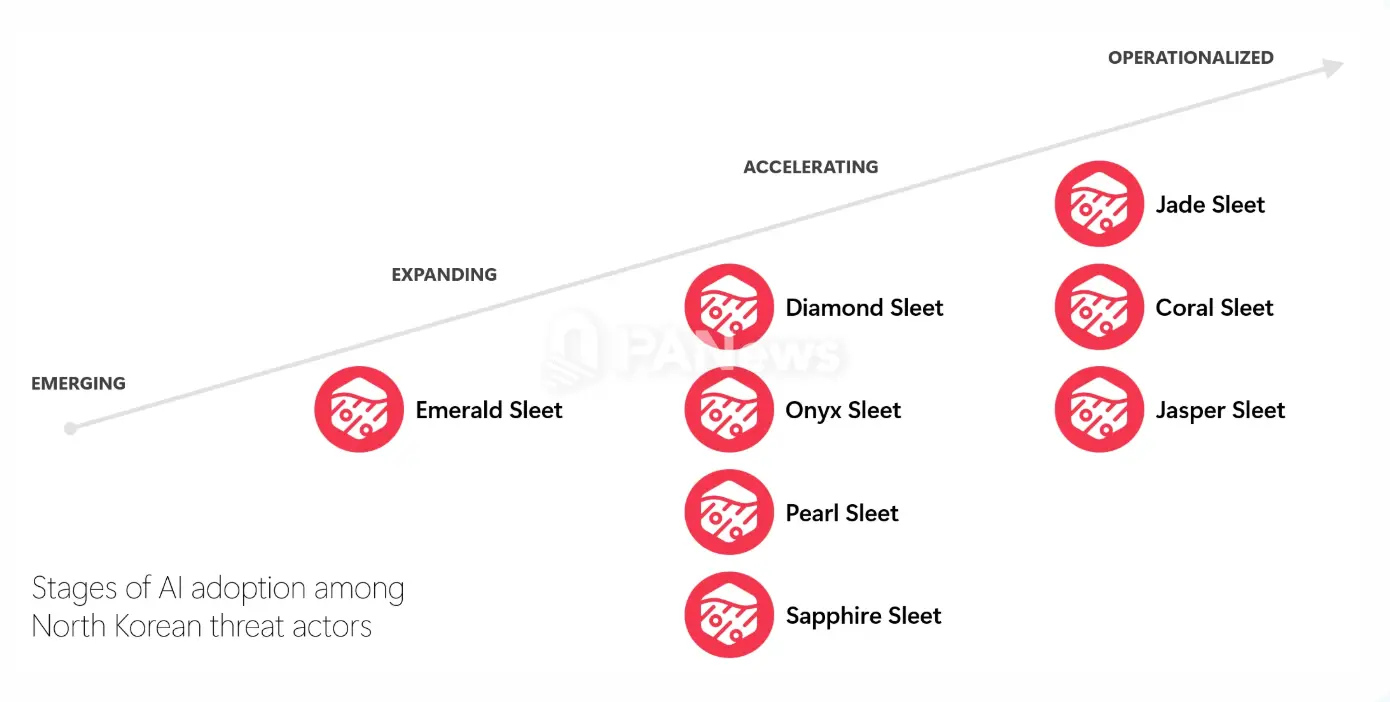
在社会工程和身份伪造方面,朝鲜黑客组织利用AI批量生成钓鱼、招聘和投资类诱饵内容,通过翻译和调整语气冒充外国人,甚至生成虚假简历、面试回答、头像和语音视频。其中,一个组织在2026年8月至9月间,生成了100余份针对韩国用户的定制化钓鱼PDF文件。以虚假身份受雇于海外企业的朝鲜远程IT人员,也开始借助AI同时维护多个身份。
据韩国安全企业Genians披露,朝鲜黑客组织Kimsuky今年8月已搭建本地大语言模型(LLM)和RAG环境,并留下大量使用AI代码编辑器Cursor的记录,相关工具遭到拦截后可迅速切换工具,继续开展活动。
微软认为,这些组织目前尚未实现完全自主化攻击,AI对攻击成功率和成本的实际影响也仍不明确。但从目标侦察、社会工程到身份伪造和恶意软件开发,AI已经进入攻击流程的多个环节。它未必能直接把普通攻击者变成顶尖黑客,却能压缩完成复杂攻击所需的时间和人力。
币安黑客事件,AI工具也成为攻击的一环。据调查信息,攻击者通过供应链攻击,向工程师提供被篡改的AI编程工具。即使工程师发现异常后更换工具,其岗位信息以及钱包基础设施团队其他成员的信息也已暴露。此后,攻击者在控制一名工程师的电脑后,又利用币安内部AI工具进一步入侵其他员工设备,最终获得签名控制权。
随着AI能力持续增强,网络攻防之间的竞争,也正在从传统的技术和人才竞争,延伸至数据、模型与算力资源的争夺,也在进一步加剧网络攻防的不对称性。
近期,安全研究者Jun Song分享称,一家匿名黑帽组织曾联系他,希望委托其使用漏洞利用数据对开源权重模型进行强化学习后训练,并愿意支付极高报酬。Jun Song表示,对方声称掌握的攻击数据规模是他此前从未见过的,即便有人告诉他这是一份执法机构的卧底数据集,他也会相信。作为对照,他参与的一项白帽项目使用GLM-5.3,所用数据量还不到对方声称规模的1%,模型表现却已大幅超过前沿模型。
而在AI攻防竞争中,高质量、规模化的漏洞利用数据,可能成为训练网络安全模型的重要资源。谁能获得更多数据、更强的模型和更充足的算力,谁就可能在未来的攻防竞争中占据优势。
如果海量漏洞利用数据能够被有效转化为模型能力,攻击者就可能进一步提高漏洞挖掘和攻击执行效率。与之对应,防御者能否获得足够的数据、模型和算力,也将影响其识别和应对新型威胁的能力。
Coinbase曾于6月披露,已获得Anthropic前沿模型Claude Mythos的使用权限,并将其用于强化加密钱包和资产安全防线。相比之下,数月后币安仍表示尚未获得类似权限。前沿模型的访问权限差异,可能进一步拉开不同企业在漏洞发现、自动化安全审计和风险防御等方面的能力差距。
从伊朗利用低成本武器牵制美国军事力量,到朝鲜黑客通过身份伪装、社会工程和AI工具加速攻击,战场虽然不同,但均指向一个现实,资源优势不再意味着绝对安全,真正危险的是用旧时代的思维应对新时代的威胁。
免责声明:本文章仅代表作者个人观点,不代表本平台的立场和观点。本文章仅供信息分享,不构成对任何人的任何投资建议。用户与作者之间的任何争议,与本平台无关。如网页中刊载的文章或图片涉及侵权,请提供相关的权利证明和身份证明发送邮件到[email protected],本平台相关工作人员将会进行核查。


