作者:Nancy,PANews
一场隐蔽的算力劫持,让6.4万台比特币矿机险些沦为黑客的“提款机”。
11月15日,Luxor矿机管理软件Commander遭遇安全入侵。攻击者借助AI辅助攻击,远程篡改矿池配置,将约13 EH/s的算力悄然转向OCEAN矿池,并将挖矿收益地址替换为自己控制的钱包。
虽然这场攻击未能让黑客完全得手,却给受影响矿工造成了实际损失。对于依赖复杂软件和集中化管理系统的比特币矿业而言,比收益损失更值得警惕的是,AI正赋予黑客更强的攻击能力让安全考验异常严峻。
6.4万台矿机遭黑客劫持,未挖出区块仍能获利
11月15日深夜,约6.4万台比特币矿机遭到算力劫持。据估算,约13 EH/s的挖矿算力在未经授权的情况下被重定向至OCEAN矿池,收益则被指向一个被认定为攻击者控制的比特币地址。
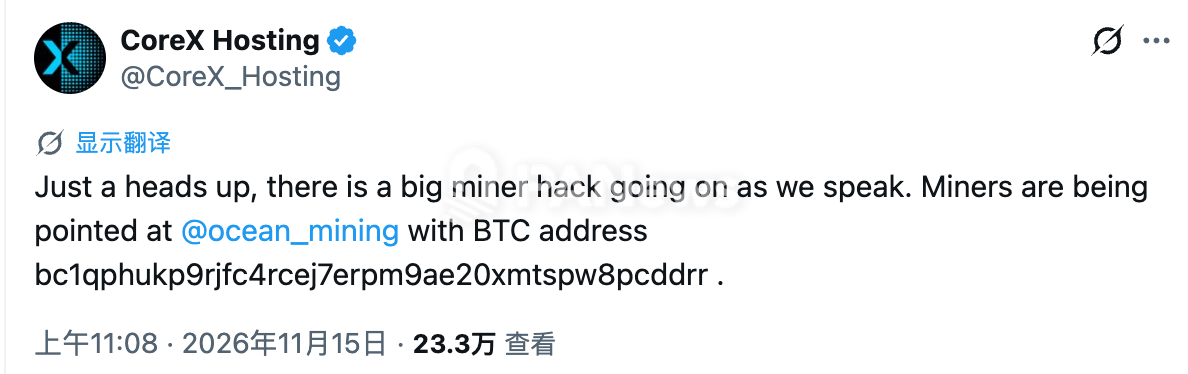
比特币矿机托管商CoreX Hosting率先发出警报,称旗下矿机的矿池配置遭到篡改,并已着手将矿机恢复至原有设置。数小时后,CoreX宣布攻击基本结束,涉事地址关联的算力已从约13 EH/s降至约100 PH/s。
OCEAN矿池的算力仪表盘也曾出现异常。其全网算力一度大幅飙升至接近50 EH/s,随后回落至约40 EH/s。
随后,比特币矿业服务与矿池运营商Luxor正式确认遭遇安全入侵。其内部监控系统发现,部分客户的算力通过矿机管理软件Commander被未经授权地重定向,涉及十多个客户账户。
Luxor表示,此次事件未造成数据泄露或外传,影响范围仅限于Commander,Luxor Pool和LuxOS均未受到波及。发现异常后,Luxor工程团队迅速采取应对措施,在约两小时内完成Commander安全补丁更新,并着手将受影响矿机恢复至原有矿池配置。
这场算力劫持攻击的隐蔽之处在于,矿机本身始终保持正常运行。矿工可能毫不知情,矿机却已悄然切换至其他矿池,替攻击者“打工”。黑客试图通过篡改收益地址,将原本属于矿工的挖矿收入转入自己的钱包,而矿工则在数小时内蒙受了实际的产出损失。
针对这次事件,Luxor承诺向所有受影响客户全额补偿,按照被重定向算力在正常挖矿情况下本应获得的收益进行支付。
值得一提的是,尽管黑客在劫持期间未能成功挖出区块,但由于OCEAN采用TIDES收益分配机制,此前提交的有效算力仍有机会在相应奖励窗口内参与后续区块奖励分配。换言之,即使大部分被劫持的矿机已经切换回原有矿池,攻击者仍可能凭借此前提交的有效算力,在OCEAN后续出块时获得奖励。
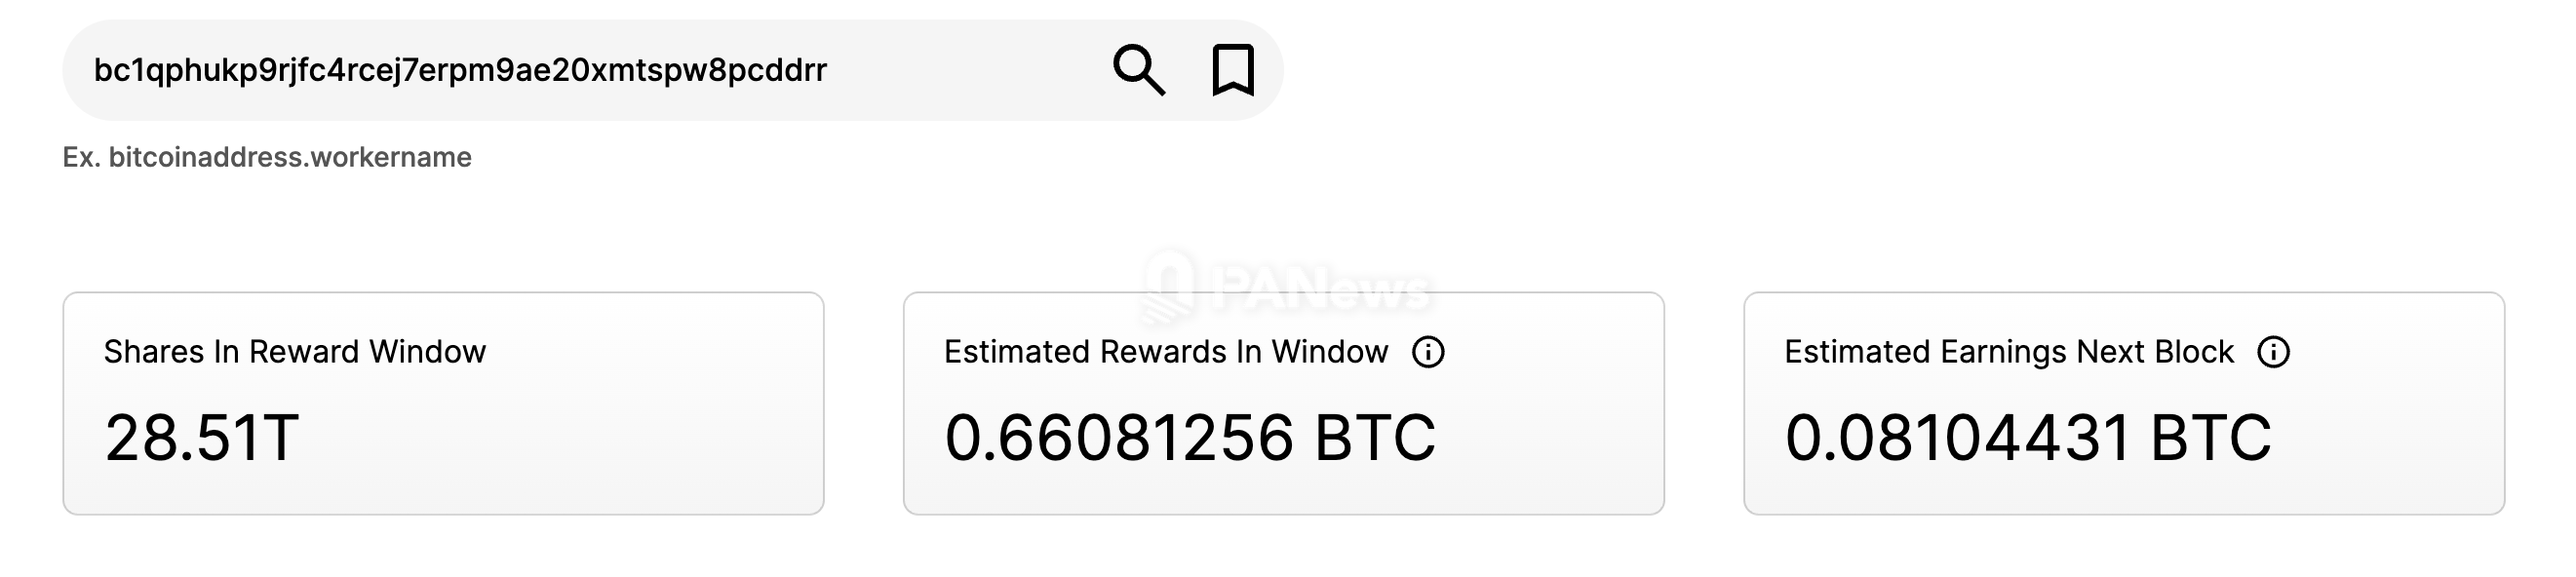
OCEAN仪表盘估算,涉事地址在当前奖励窗口内对应的挖矿收益约为0.66 BTC。随着后续区块不断产生,这部分奖励将逐步兑现。截至目前,OCEAN已向该地址支付两笔奖励,累计约0.162 BTC,价值约1.05万美元。
矿业安全防线告急,AI黑客开启自动化围猎
虽然比特币协议与共识规则本身并未受到破坏,但这场有惊无险的攻击,仍为比特币矿业敲响了警钟。当大规模算力调度依赖第三方管理软件,中心化管理工具就可能成为整个矿业基础设施的薄弱环节。尤其是在AI技术逐渐被攻击者掌握之后,这类安全风险正在进一步放大。
据Luxor CEO Nick Hansen披露,此次攻击利用了复杂的AI辅助攻击手段。他指出,过去4至6周,网络攻击形势明显趋于严峻。目前,任何拥有一定规模业务的企业,尤其是加密行业公司,都面临着大量AI驱动的网络攻击。攻击者利用经过安全限制移除处理的模型,全天候扫描企业的整个攻击面,寻找潜在漏洞,并在发现突破口后迅速扩大攻击范围。这种趋势似乎不仅没有放缓,反而随着模型能力不断增强、越来越多攻击者加入而持续加速。
面对这一变化,Luxor也开始调整安全策略,甚至暂停了大部分新功能开发。Hansen透露,公司专门采购了裸金属GPU,用于自主部署和运行经过安全限制移除处理的模型,以主动提升安全防御能力。他建议,所有运营类似服务的公司都应采取类似措施。在由AI驱动的全新“黑暗森林”中,企业必须具备与攻击者相抗衡的技术能力。当前更重要的任务,是全面加固基础设施的每一个环节,包括轮换密钥、更新内核、锁定软件依赖版本,以及及时响应每天披露的大量CVE(通用漏洞披露)。
事实上,AI正在大幅降低网络攻击的技术门槛。过去需要专业黑客投入大量时间和精力才能完成的漏洞挖掘、渗透测试与攻击部署,如今借助AI工具,攻击者便能更高效地扫描目标、寻找漏洞并发起攻击。更值得警惕的是,攻击方式正从单纯的AI辅助向AI Agent自动化攻击演进,攻击者有望将漏洞发现、攻击路径规划和攻击执行串联起来,使攻击速度、覆盖范围和持续性进一步提升。
就在上个月,全球互联网经历了“黑色十月”,黑客开始大规模利用AI发起攻击。例如,PHP此前在AI辅助分析下,被发现两个潜藏近20年的高危远程代码执行漏洞。据估算,相关漏洞影响全球约70%的网站。漏洞披露后,黑客迅速展开攻击,针对相关漏洞的攻击尝试激增至数百万次。币安也发生一起重大安全事件,攻击者利用内部AI工具入侵钱包工程师的系统,进而发动了一场涉案金额超过60亿美元的攻击。
尽管此次矿机劫持事件最终未造成更严重的损失,但它已经暴露出矿业在管理权限和安全防护方面的薄弱环节。随着AI不断降低网络攻击门槛、提升攻击效率,攻击者未来可能发起更大规模、更具隐蔽性的攻击。
此次事件或许只是一个开始。面对日益自动化、复杂化的AI攻击,矿企乃至整个行业能否及时升级安全防线,建立足以应对新型攻击的安全能力,将成为一道无法回避的考题。
免责声明:本文章仅代表作者个人观点,不代表本平台的立场和观点。本文章仅供信息分享,不构成对任何人的任何投资建议。用户与作者之间的任何争议,与本平台无关。如网页中刊载的文章或图片涉及侵权,请提供相关的权利证明和身份证明发送邮件到[email protected],本平台相关工作人员将会进行核查。


