Lighter 安全事件的资金路径与权限疑问。
撰文:KarenZ,Foresight News
黑客拿到了 Lighter 一个交易账户的 API 密钥,却发现自己没有权限把钱转出去。
按理说,攻击应该到此为止了。
但在 11 月 16 日发生于去中心化永续合约交易平台 Lighter 的安全事件中,攻击者疑似找到了另一条方式:先平掉交易仓位,再创建一个公开资金池,将受害账户的资金转进去,最后通过赎回资金池份额完成转移。
原本用于限制资金转出的权限设置,可能被一系列正常的产品功能绕过了。
据 arb.sh 创始人 0xTria 转述的韩国社区分析,此次事件涉及 Lighter 两个大型做市账户,相关资金合计约 1548 万 USDC。攻击者涉嫌利用泄露的 API 密钥和平台内部账户机制转移资产,而非直接攻击 Lighter 的智能合约。
Lighter 的最新调查结果,已经证实了其中最重要的一点:此次事件由一个特定交易者账户的 API 密钥泄露引起,而非协议或智能合约遭到攻击。
Lighter 的最新回应,让事件原因逐渐清晰。但攻击者究竟如何利用一把不具备直接对外转账权限的 API 密钥,完成千万美元级别的资金转移,依然是整个事件最值得关注的问题。
受该安全事件影响,Lighter 代币 LIT 价格短时下跌,过去 24 小时跌幅超过 12%,暂报约 2.6 美元。
没有提现权限,1550 万美元如何被转走?
此次事件最早引起市场关注的,是一笔异常的大额 USDC 提现。
据链上分析师 MLM 监测,一个此前活动较少的地址从 Lighter 提取了约 1039 万 USDC,并迅速通过 CoW Protocol 兑换为 ETH。
随后,0xTria 转述了一名韩国交易者对事件的分析,指出此次攻击可能涉及两个大型做市账户的 API 密钥泄露,而不是 Lighter 核心协议本身存在漏洞。
根据该分析,两个受影响账户分别为 #714710 和 #714723,涉及金额约为 1039 万和 509 万 USDC,合计约 1548 万 USDC。
需要注意,Lighter 最新声明确认的是某个特定交易者账户的 API 密钥泄露,并未确认两个账户的归属,也未公布约 1548 万美元这一损失数字。 因此,账户数量和涉及金额仍属于第三方分析结果。
那么,API 密钥泄露为什么会造成如此大额的资金损失?
对于做市商和量化交易机构而言,API 密钥是自动化交易不可缺少的工具。交易程序可以通过 API 下单、撤单、调整仓位,而无须交易员手动操作。
Lighter 官方文档显示,普通 API 密钥能够执行同一所有者账户间的转账;向其他所有者转账,则需要额外的钱包签名。安全提现虽然可以仅凭 API 密钥发起,但目的地只能是账户所有者自己的 L1 地址。
因此,这里的限制可以理解为:单凭 API 密钥,不能直接把钱转到另一个所有者名下。
按照 0xTria 转述的分析,攻击者正是利用了这套权限体系与公开资金池之间的关系。
首先,攻击者涉嫌利用受害账户的 API 权限,将账户原有的交易仓位全部平掉,释放用于交易的保证金。
随后,攻击者使用受害账户创建了一个手续费为 0% 的公开资金池(Public Pool),并通过自己控制的账户向资金池投入约 1 万美元,获得约 99.99% 的资金池份额。
这里需要解释一下,Lighter 的公开资金池究竟是什么。根据 Lighter 官方白皮书,公开资金池是一种特殊的交易子账户。资金池可以执行交易策略,其他用户则可以投入资金购买份额,并按照持有的份额分享交易盈亏。
通俗理解,它类似一个允许其他投资者参与的交易策略账户。资金池由谁创建,与其中的份额属于谁,是两个不同的概念。
按照 0xTria 转述的分析,攻击者虽然使用受害账户创建资金池,却通过自己的投入取得了绝大多数份额。
接下来才是关键一步。攻击者涉嫌利用受害账户的内部转账权限,将其中的 USDC 分批转入资金池,每次约 100 万美元,再通过赎回自己控制的资金池份额取得资产。
为什么这条路径可能行得通?
据 0xTria 转述,Lighter 的交易 API 无法直接向其他用户转账,但同一 L1 地址关联的账户之间进行内部转账时,可能不需要额外签名。受害账户创建的公开资金池,在平台账户体系中也被视为其关联账户。
根据笔者理解,如果上述分析准确,问题的关键可能在于内部转账与资金池份额认购属于两种不同的操作。攻击者将受害账户的 USDC 转入公开资金池时,系统可能仅将其视为关联账户之间的余额划转,而非正常的资金池份额认购,因此不会向受害账户铸造新的份额。
如此一来,资金池资产增加了,但攻击者此前持有的绝大多数份额并未被稀释,其对应的资产价值也随之上升,从而可能通过赎回份额取得原本属于受害账户的资金。
不过,这一机制仍是基于 0xTria 所述攻击路径作出的推断,Lighter 尚未披露相关内部转账是否触发份额铸造的具体技术细节。
钱去了哪里?攻击者又试图进行额外提现
0xTria 早期转述分析列出了两个账户:#714710 涉及约 1039 万美元,#714723 涉及约 509 万美元。按这两个取整后的数字相加,约为 1548 万美元,也就是广泛传播的「约 1550 万美元」。0xTria 后续又提到约 1750 万美元,但未提供新增明细或解释差额。
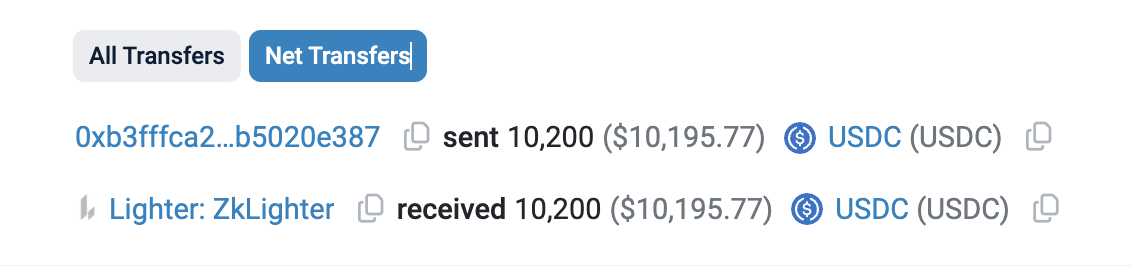
链上记录显示,北京时间 11 月 16 日 17:35:11,相关地址经 Relay 向 Lighter 存入 10,200 USDC,记入该地址对应的账户 #769455。
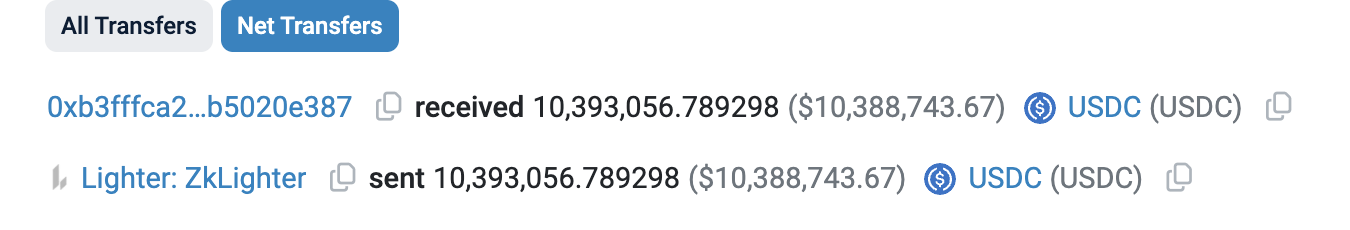
18:11:47,该地址调用 Lighter 主合约的待提资金领取函数(withdrawPendingBalance),收到约 1039.31 万 USDC,距离前述入金约 36 分钟。
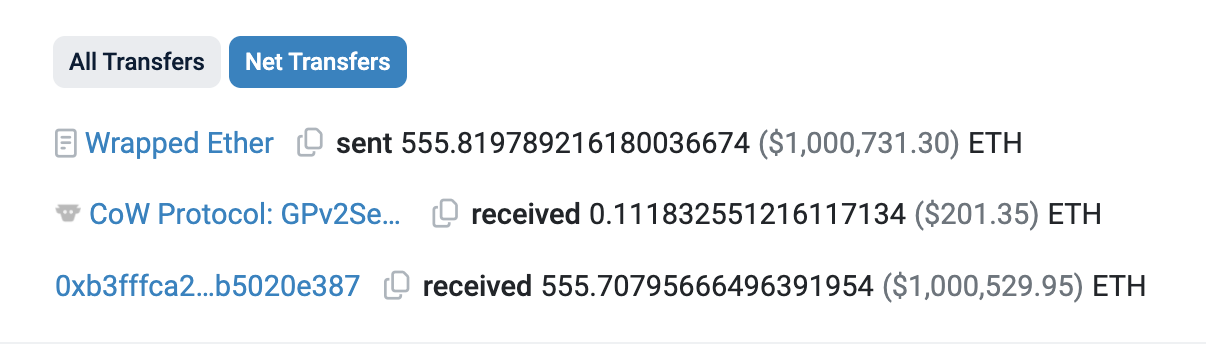
18:13 至 18:17,该地址通过五笔 CoW Protocol 成交,将 1036 万 USDC 换成约 5751.63 枚 ETH/WETH。
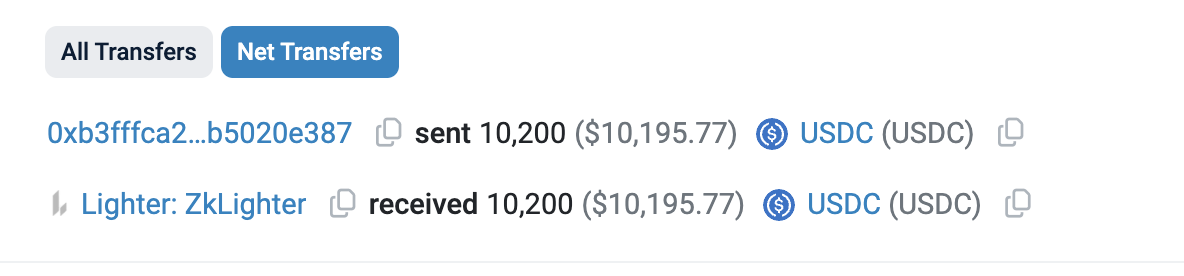
随后还有两项操作:18:21:35,该地址又向 Lighter 存入 10,200 USDC,同样记入账户 #769455。
18:46:23,该地址进一步将 2.32 万 USDC 兑换为 12.84 枚 ETH。
六笔兑换合计付出 10,383,182.629682 USDC,收到约 5764.470028 枚 ETH/WETH。
资金此后被分散至多个地址。Bubblemaps 追踪称,部分资金流向 Hyperliquid 并转换为 XMR1,即封装门罗币。
受害者身份方面,0xTria 怀疑相关账户属于 Abraxas Capital,依据是其中一个受损账户的初始资金来自被识别为该机构的 Hyperliquid 钱包。
Lighter 没有被攻破,但安全问题就不存在了吗?
Lighter 最新回应将事件归因于交易者 API 密钥泄露,并称协议和智能合约未受影响。这是官方当前的调查结论,仍需后续技术复盘提供更完整的证据。
这一结论也留下了另一个问题:一把缺少直接对外转账权限的密钥,为什么可能通过资金池完成价值转移?
如果第三方描述最终得到验证,关键就在两种权限规则的衔接处:内部转账按账户所有者判断,资金池赎回按份额持有人结算。当池子名义上的所有者与经济利益享有人不同,仅检查「是不是转到自己名下」,可能不足以判断资金最后由谁领取。
这并不意味着已经证明某段合约代码存在漏洞,而是说明安全审视还需要覆盖功能组合后的结果。
守护模式启动,接下来要确认什么?
Lighter 表示,已启用守护(Guardian)模式,将由安全委员会执行合约升级,优先追回攻击者另一次提现尝试涉及的资金。提现仍暂时关闭,目标是在公告所称的「当日结束前」完成升级并恢复提现。
接下来,首先需要确认的是受影响资金清单:哪些资产已经转出,哪些仍处于提现流程中,哪些已经追回。
其次,需要公开完整攻击路径。主网提款交易能证明资金离开了 Lighter,却不能单独证明此前的平仓、建池和份额赎回过程。这些环节需要 Lighter 内部交易记录及技术报告补齐。
最后,还需要明确升级改变了什么,以及提现何时实际恢复。这些结果才能帮助用户判断风险是否得到控制。
免责声明:本文章仅代表作者个人观点,不代表本平台的立场和观点。本文章仅供信息分享,不构成对任何人的任何投资建议。用户与作者之间的任何争议,与本平台无关。如网页中刊载的文章或图片涉及侵权,请提供相关的权利证明和身份证明发送邮件到[email protected],本平台相关工作人员将会进行核查。


