DeepSafe × CertiK 联合调研|100 个项目与服务商
机构可以把日常资金操作交给执行团队,但应单独审批扩大投资范围、提高额度等变更,并为紧急暂停、撤回和恢复设置独立、受限的权限。
样本案例显示,这样的分工能让团队在既定范围内继续运作,同时保留复核新增风险和处置异常的机会。应急能力最终要看一项业务结果:资金能否在需要时回到可用账户。
DeepSafe 与 CertiK 围绕机构稳定币付款、项目金库和链上投资开展联合调研,研究机构如何划分交易权限、约束投资范围,以及在异常情况下处置资金。
研究梳理了 100 个项目与服务商的官方文档、产品说明和相关代码,按业务类型和控制机制记录证据。报告沿着机构资金的实际运行顺序展开:团队获得哪些操作权限,投资规则怎样修改,发生异常后怎样退出或恢复。
主要结论
01、30 个资管项目中,11 个披露了具体投资限制
这 11 个项目明确限制可进入的市场、可用资产、可调用功能或资金规模。RockSolid、Nerona 等案例将策略准入与日常调拨分开,使运营者可以在既定范围内工作,而新增投资方向需另行批准。
02、50 个项目中,16 个披露或支持规则变更等待
在说明规则修改权限的 50 个项目中,16 个同时说明或支持变更等待机制,占 32.0%。Feather、Neverland 等进一步按动作分工:新增风险保留复核时间,降低额度或紧急暂停可快速执行。
03、20 个项目说明暂停,7 个披露退出相关安排
这 7 项包括资金撤回、流动性撤出和参与方更换后的有序退出,不能视为 7 个可立即取回资金的项目。另有 3 个说明密钥恢复或签名参与方更换。
这些案例提供的共同思路是:将日常操作交给执行团队,将扩大投资范围和放宽规则的决定单独管理,并为应急处置设置明确、受限的权限。
目录
研究范围与方法 / 投资限制 / 规则变更 / 应急安排
业务分析与研究结论 / 资料来源及研究说明
资料截点:2026 年 10 月 28 日;统计证据补核:11 月 3 日;案例细节补核:11 月 5 日。比例反映文档披露或源码支持,不代表生产启用率。
100个项目覆盖五类资金业务
研究范围与方法
研究对象包括数字资产支付、投资、借贷和发行服务。按初始主要业务分组,每个对象计入一组,合计 100 个。
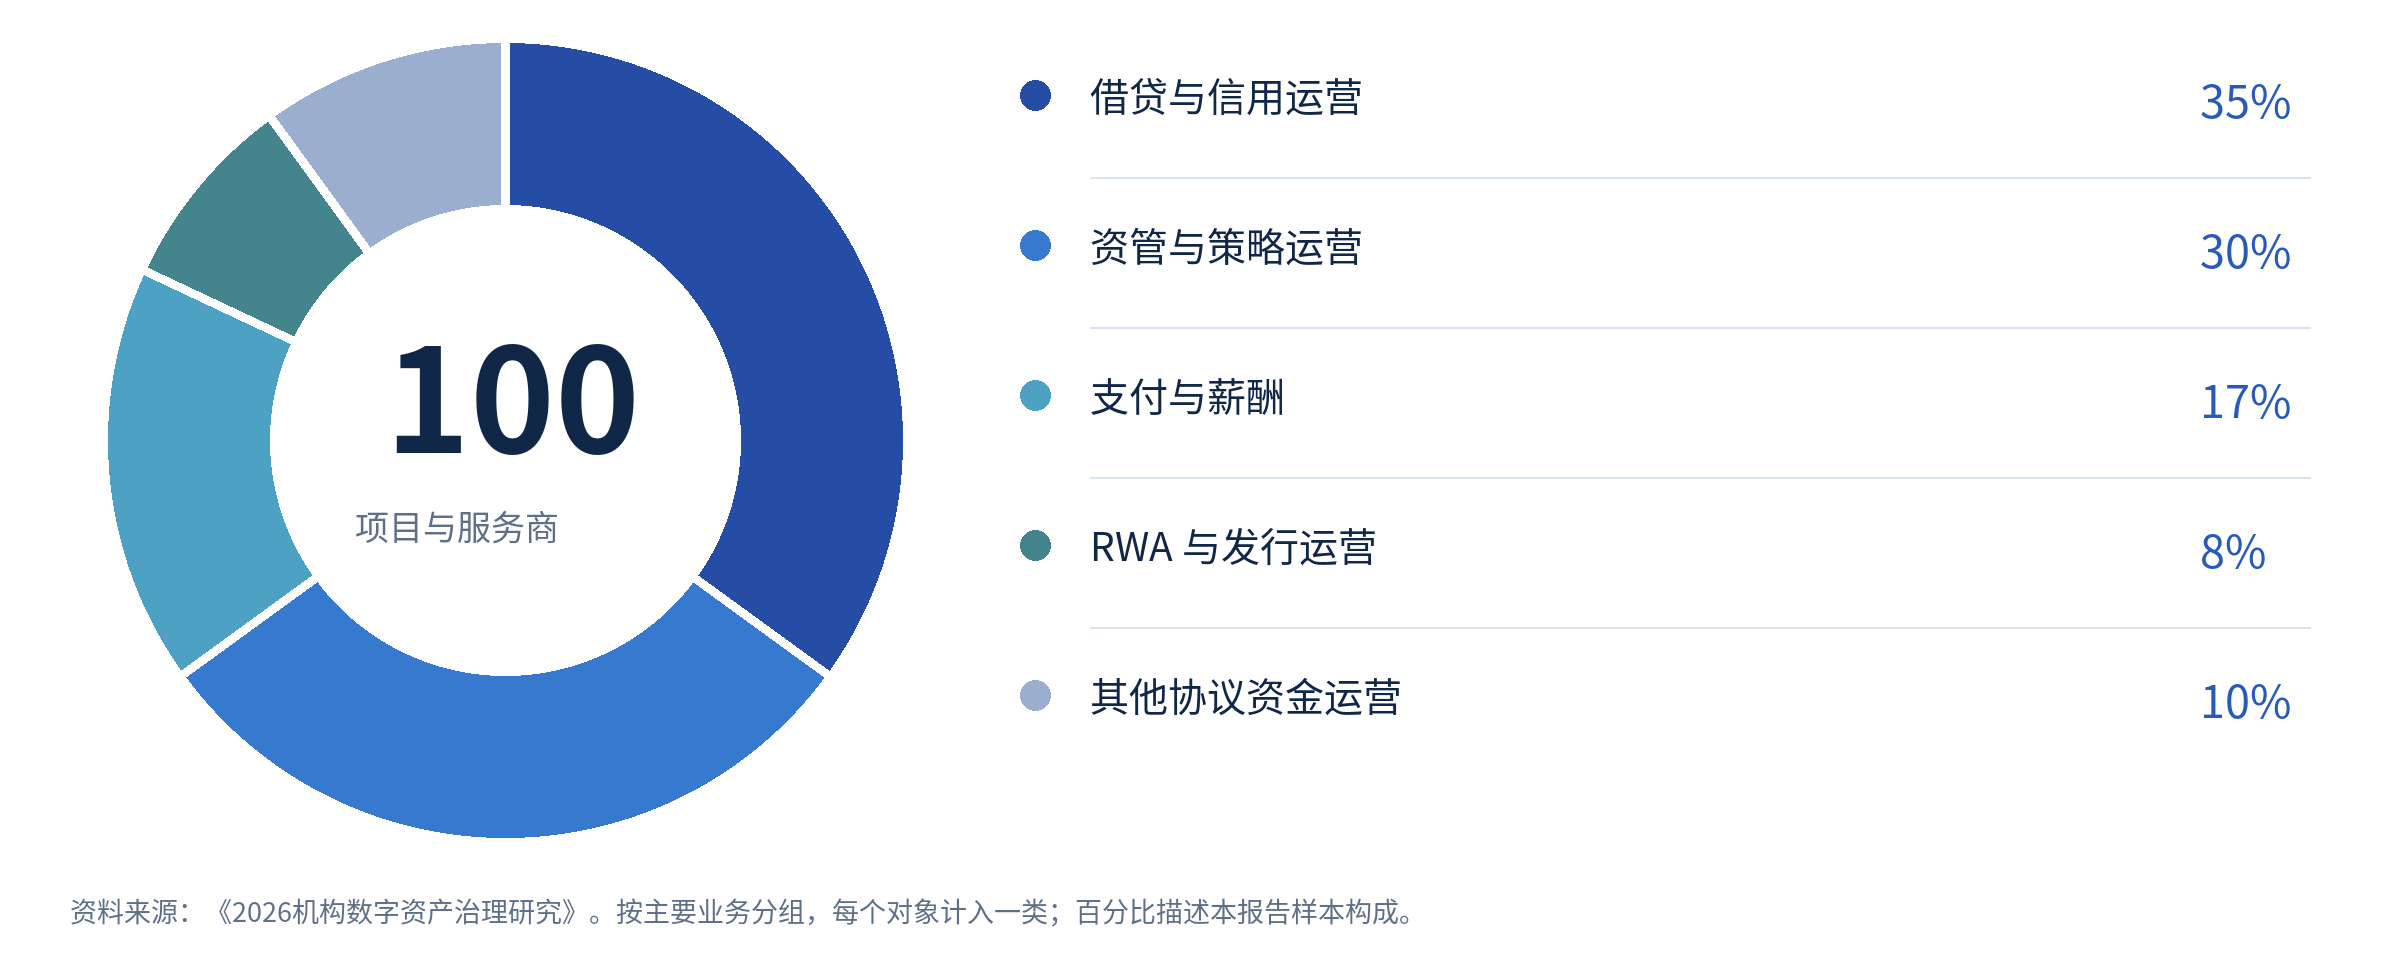
借贷与信用运营关注贷款、抵押和协议资金;资管与策略运营关注金库投资及资金调拨;支付与薪酬关注企业出款;RWA 与发行运营关注现实世界资产的链上发行和管理;其他类别包括跨链及相关协议资金操作。
研究方法
依据官方文档、帮助中心、产品说明及可访问代码,逐项记录四类事实:人员和签名权限、交易或投资限制、规则修改权限与生效条件、异常后的暂停和恢复安排。每条记录对应来源 URL、产品或版本,以及支持该判断的具体内容。
证据台账索引 140 个不同来源 URL。100 个对象中,64 个至少找到一项符合主要统计标准的机制,32 个资料有限或主要机制未确认;4 个涉及历史迁移或预发布设计,暂不计入机制统计。64 个对象覆盖签名与人员权限、交易或投资限制、规则修改及应急安排,不仅限于下文三项主要发现。
统计口径
指标按其适用业务取分母:投资限制以 30 个资管项目为分母;变更等待以 50 个说明规则修改权限的项目为分母;应急安排以全部 100 个对象为分母。各机制可以重叠。文档披露、源码支持与生产启用分别看待;本报告比例统计前两类,不将未披露项判为不具备。
签名技术与业务批准分别记录。MPC 让多个参与方用密钥分片协作生成签名;多签通常由不同密钥分别签署,再由链上程序检查签名数量。业务审批人不必等于签名参与方。管理员变更等待与客户赎回等待也分别计数。
报告分析公开设计及其业务含义。具名案例按相应产品和版本介绍;公开资料不足以确认实际配置、执行效果及恢复时间。
30 个资管项目中,11 个披露了具体投资限制
发现一:投资限制
30 个资管与策略项目中,11 个明确说明了可投资市场、资产、合约功能或资金上限,占 36.7%。这些项目将授权细化到具体操作范围,而非仅列出谁可以签名。
RockSolid:策略经理可调拨资金,新增策略需共同批准
在 rETH 金库示例中,RockSolid 担任分销方。策略经理提出新策略,RockSolid 经 MPC 流程参与白名单批准。策略经理随后可以在已批准策略之间配置和再平衡资产;所有交易须符合签名规则,不符合规则的请求会被拒绝。
资产净值(NAV)也采用分工:策略经理提出更新,分销方依据链上数据复核并共同确认。该案例将策略准入、日常操作和净值确认交给不同职责处理,保留运营空间,同时限制单方改变投资方向。
批准投资范围 → 提交日常交易 → 执行签名规则
确认策略和协议 → 在获准范围内调拨 → 拒绝不符合规则的请求
Nerona:风险配置、策略运营与签名由不同方承担
sUSDnr 金库的风险管理文档将 Upshift 的白名单及风险配置、Nerona 的策略运营、Fordefi MPC 的签名职责分开。运营团队在获准范围内配置资金;费用和提款周期等敏感参数修改适用 24 小时等待,应急功能另有暂停及撤回安排。
从案例得出的判断
这类设计将投资执行权与改变投资范围的权力分开。它适合需要频繁调拨、又不希望每次操作都上收决策的团队。控制的实质在于,执行系统会按已批准的范围检查交易,扩大范围则需要另走批准流程。
跨全部 100 个对象及业务类别,6 个明确采用 MPC,其中 4 个同时说明交易或投资限制:RockSolid、Fipto、Yuzu 和 Nerona。支付类 Fipto 通过收款人白名单限制交易,并配置多签流程和角色权限;资管案例另涉及策略和协议范围。
CertiK 安全解读|交易限制与签名策略
MPC 或多签不等于投资风控,仍需检查交易规则的覆盖范围及是否存在绕过路径。白名单之外,还应关注杠杆、负债和集中度。
Peiyu Wang | Senior Audit Partner at CertiK
附图 Google Cloud Multi-party Compute 架构
行业技术案例 | v1beta 预览 | 参见「研究范围与方法」及「投资限制」
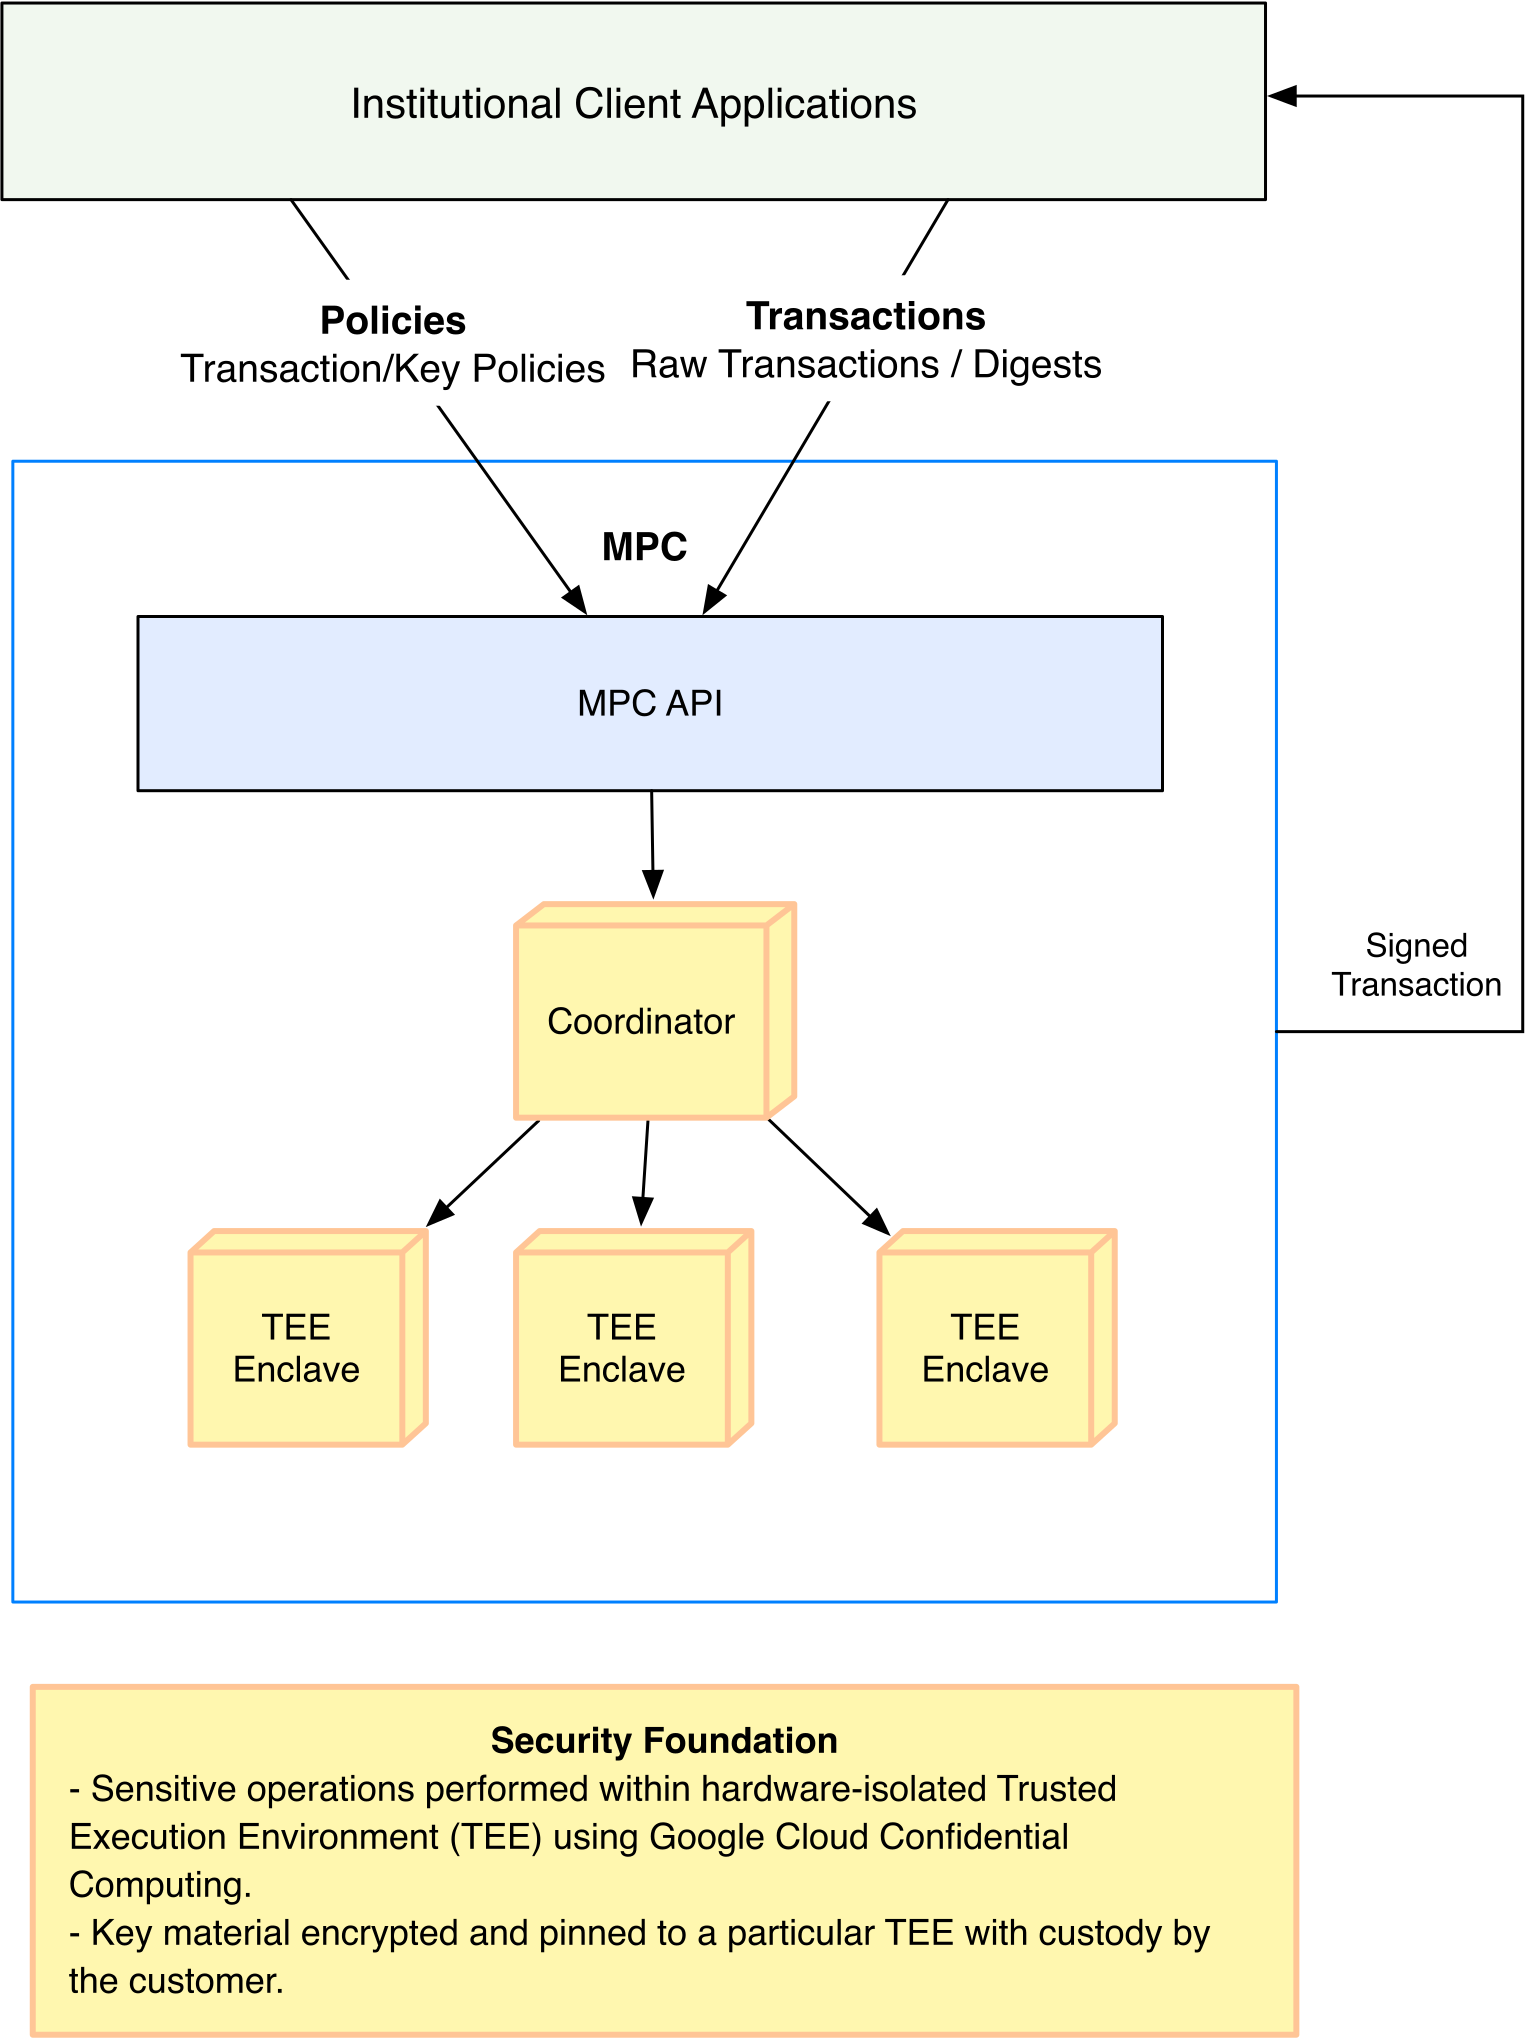
协调器负责路由请求,持有密钥分片的可信执行环境(TEE)验证授权并协同签名。图示为行业架构参考。
来源 Google Cloud Multi-party Compute Architecture
源文档标注更新于 2026 年 10 月 27 日。官方 SVG 转为 PNG,图文原样呈现。
50 个项目中,16 个披露或支持规则变更等待
发现二:规则变更
50 个说明规则管理或决策权限的项目中,16 个同时说明或支持变更等待机制,占 32.0%;其中 7 个列出至少一项明确的非零等待时长。这是公开披露或源码支持比例,不是实际启用率;仅有可配置代码,不能确认生产环境启用了非零等待。
Feather:新增市场和提高额度等待,降低额度立即执行
Feather 金库的策展者新增市场或上调额度时,需要经过时间锁;降低额度可以立即执行。调拨人员只在已获准市场和限额内操作,Guardian 角色可以否决待执行变更。时间锁是特定修改排队后,等待规定时间才能执行的机制。
这一安排区分新增投资授权与额度收紧:新增市场和提高额度先留出复核窗口,降低额度则可立即执行。但降低额度主要约束后续资金配置,不代表既有头寸已退出或现有风险敞口已减少。
Neverland:治理、风险参数与暂停采用不同生效条件
24 小时 / 主市场治理及相关升级,文档列示的等待下限
1 小时 / 相关风险参数修改,文档列示的等待下限
直接执行 / Sentinel Safe 通过单独的应急权限触发紧急暂停
这些条件对应文档列明的操作。Loopscale 也按参数分类:新增抵押品或上调贷款价值比(LTV)触发 24 小时时间锁;发起费等费用设置变更也受时间锁约束。移除抵押品、降低 LTV 及更新 APY 可即时执行。LTV 是贷款金额与抵押品价值之比,会影响可借规模。
从案例得出的判断
等待机制为可能扩大风险的变更保留检查和干预时间;暂停、降低额度等动作则可采用更快的路径。评价这类设计,需要同时看修改内容、等待时间、监测与取消权限,以及升级和其他关键管理入口是否受相应约束。
CertiK 安全解读|规则修改、升级与管理权限
时间锁需配合有效监测和取消权限,并覆盖升级及关键权限变更。降低额度不等于减少现有风险,应明确其实际作用。
Peiyu Wang | Senior Audit Partner at CertiK
20 个项目说明暂停,7 个披露退出相关安排
发现三:应急安排
100 个项目中,20 个说明暂停安排,7 个披露退出、撤回或迁移相关安排,3 个说明密钥恢复或签名参与方更换。其中包括撤出投资头寸、迁移资金和更换参与方后有序结束金库,不能合并解释为资金已回到机构可用钱包。
Gearbox:单独暂停,重新开放需多人批准
Gearbox V3.0 文档允许 2 个指定分析地址各自触发暂停,但这些地址只获暂停权限。重新开放操作由 4/12 多签处理,即 12 个签名者中至少 4 个同意;技术变更由 6/12 多签控制,并适用 2 天时间锁。快速响应者因此无需同时获得一般管理权。
Yuzu:风险监测连接到预先授权的提款
Yuzu 文档将 Hypernative 监测、Sentinel 事件响应系统与 Fordefi MPC 钱包连接,在确认威胁后执行预先授权的提款。与仅发送告警相比,这项设计增加了资金处置动作;实际能撤回多少、何时到账,仍取决于授权范围和退出条件。
Surge:遗失分片与疑似门限泄露,采用不同恢复方式
Surge 通过加密备份和多个恢复代理参与的门限恢复处理分片遗失或损坏。若确认或怀疑达到签名门限的分片泄露,则生成新密钥并迁移资金。前者恢复签名可用性,后者还要结束对原密钥的依赖。
7 项退出相关记录中,Charm 的 emergencyBurn 撤出指定区间流动性;RockSolid 通过更换不可用参与方支持有序过渡或结束金库。两者均不直接证明资金已回到机构可用钱包。3 项恢复记录中,除 Surge 外,其余 2 项来自 RockSolid 参与方更换与 Due 恢复配置;均不代表已完成恢复演练。同一对象可按不同机制分别计入退出与恢复类别。
从案例得出的判断
应急安排已经出现分工明确的设计:低门槛、受限的暂停权限用于遏制风险,预授权提款用于处置资金,恢复流程用于重建签名能力。密钥可能泄露时,还需要换钥和迁移,单纯恢复旧签名能力并未解决原有控制风险。
CertiK 安全解读|资金撤回与恢复演练
暂停和恢复签名不等于资金可用,应通过演练验证实际到账时间。密钥疑似泄露时,还需确保旧密钥无法继续控制资产。
Peiyu Wang | Senior Audit Partner at CertiK
附图资金治理机制的披露情况
参见「投资限制」「规则变更」与「应急安排」。
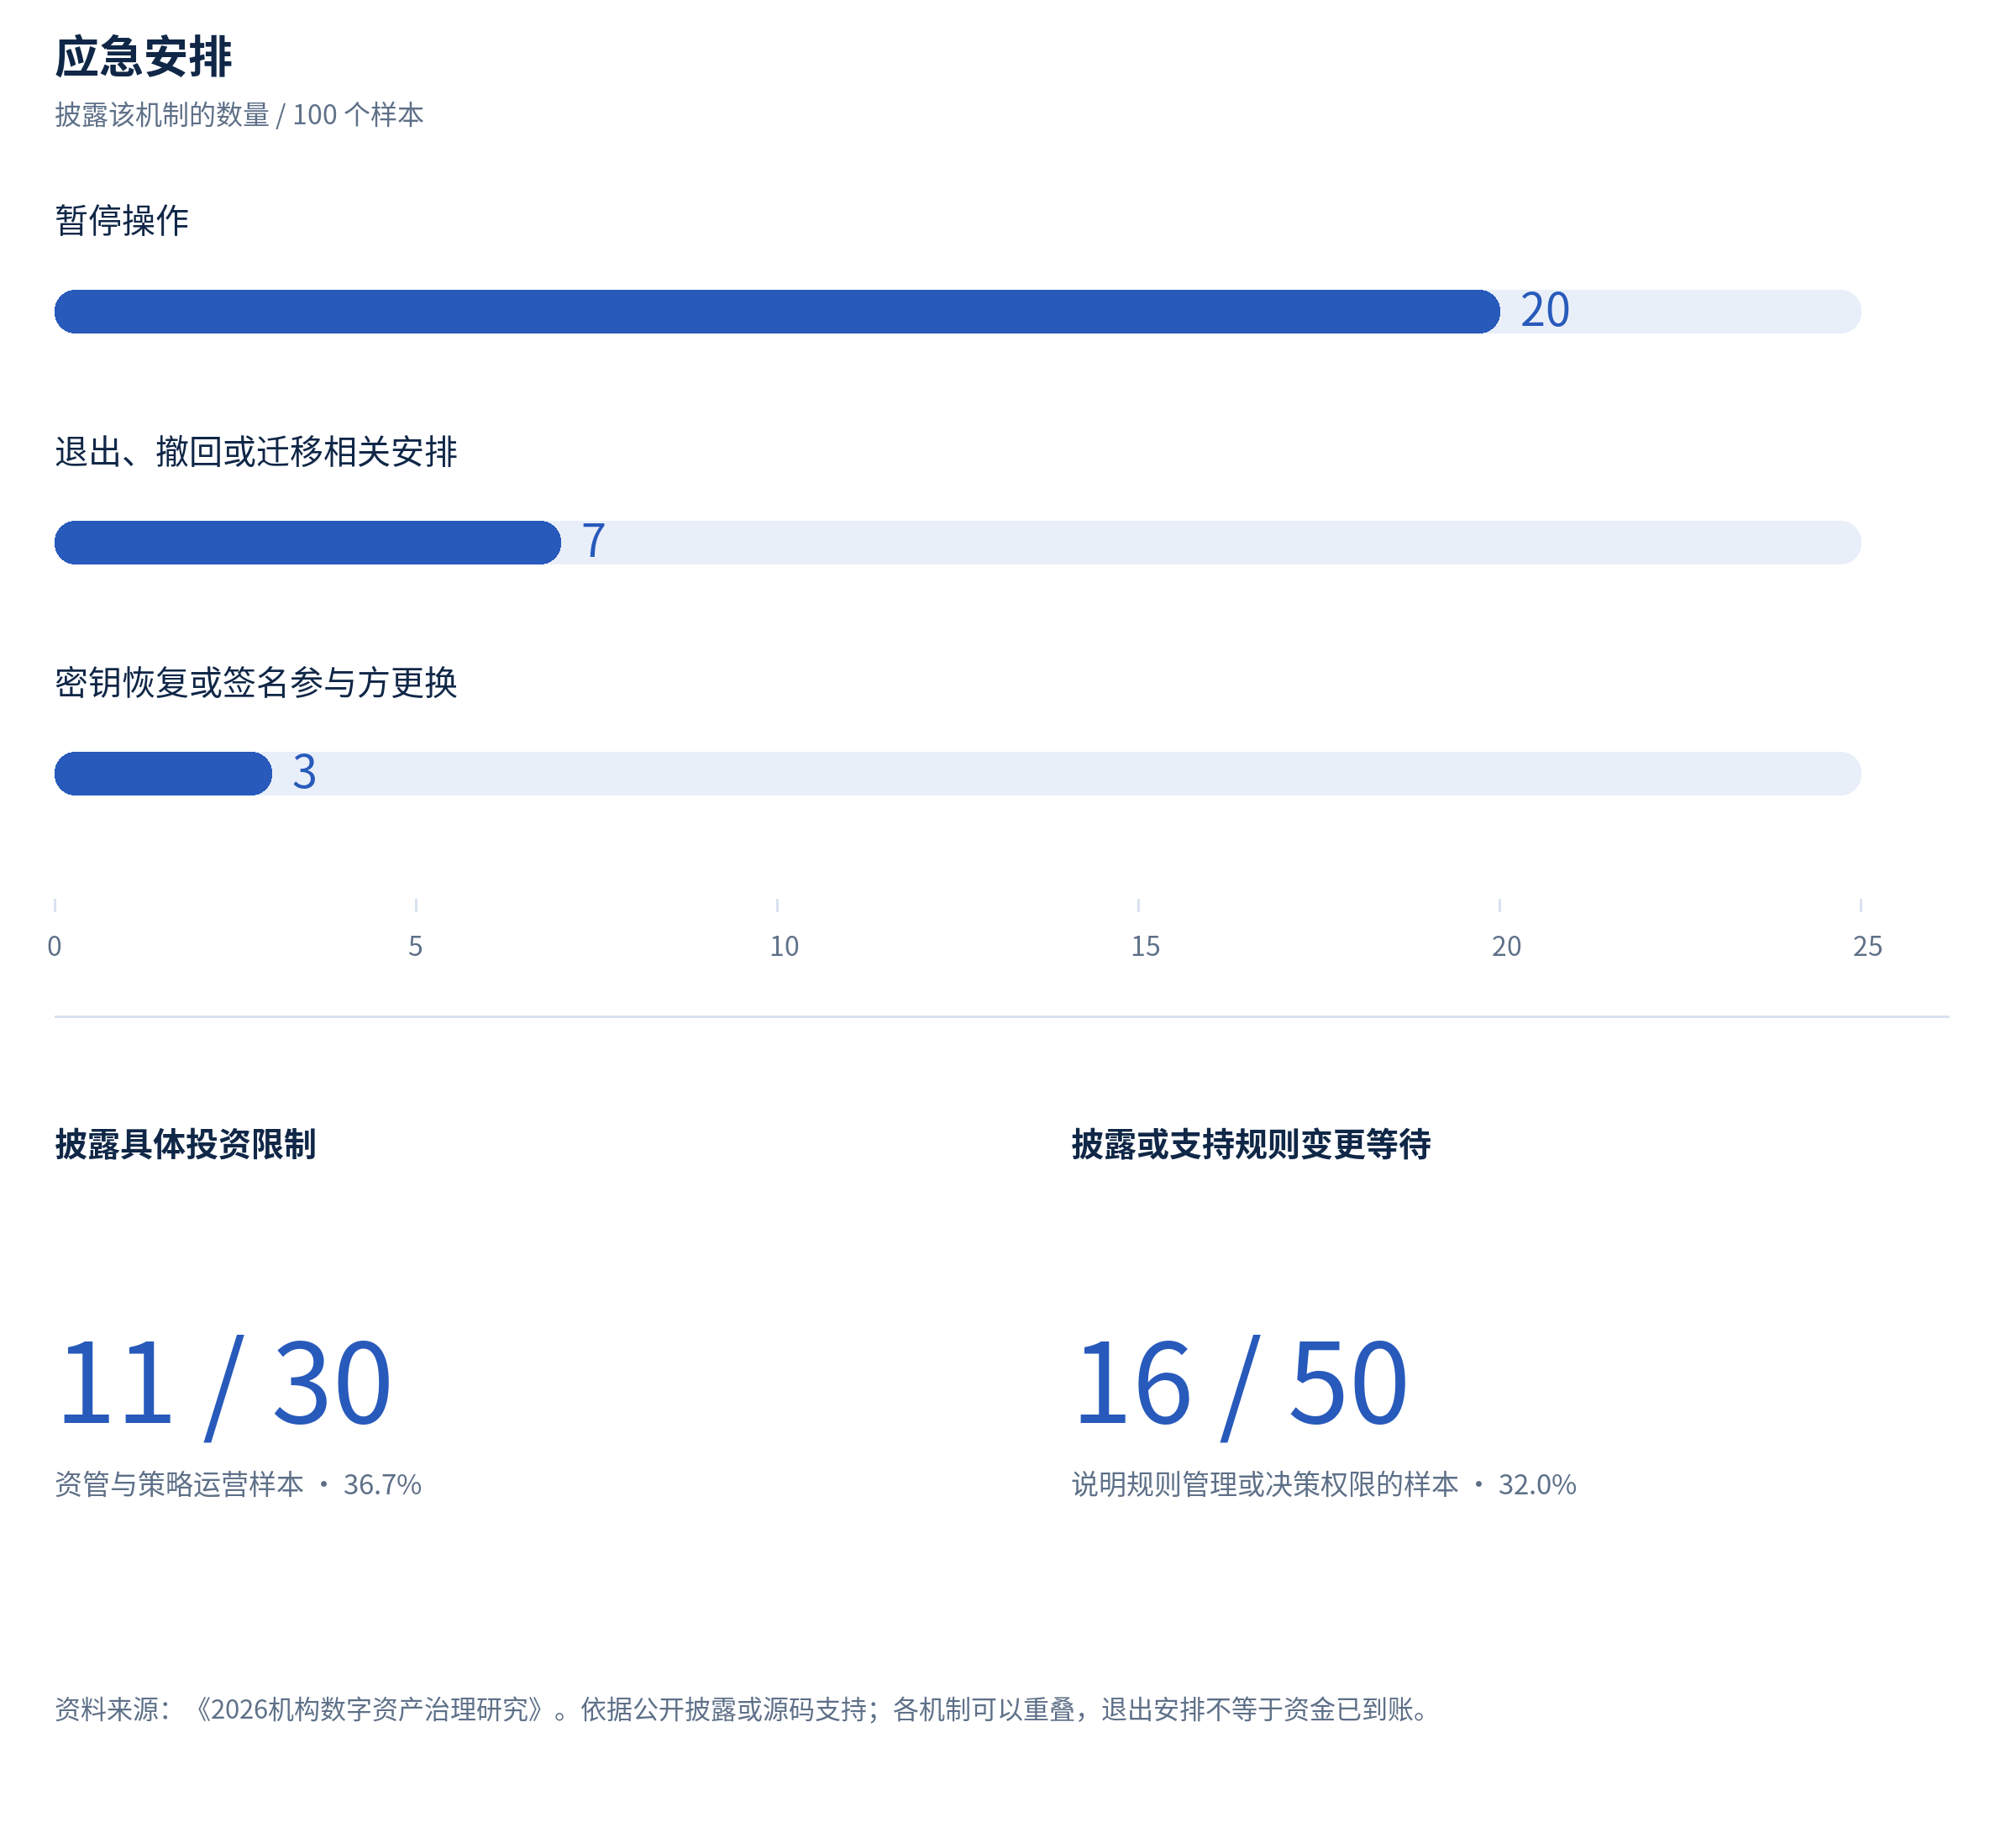
投资限制和规则变更等待分别以 30 个和 50 个对象为分母。应急安排以全部 100 个对象为分母,各项可以重叠。
投资限制和应急安排,最终影响资金能否按计划使用
业务分析与研究结论
机构管理数字资产,既要让团队完成日常操作,也要防止风险在授权范围内累积,并保留异常后的资金处置能力。以下两个独立构造的情景,说明报告中的机制差异如何影响业务结果。
场景一:协议仍在白名单,组合杠杆却持续上升
策略团队持续抵押资产、借款并将借入资金再次投入,始终使用同一获准协议。交互目标没有改变,但组合负债、杠杆和抵押品集中度可能上升。此时,仅有目标合约白名单无法单独限制风险。
相应控制需要覆盖三个层面:允许调用的协议,允许执行的函数与金额,以及交易后组合的负债和集中度。前两层可以由合约或钱包策略执行;组合指标还需要价格、头寸数据及相应风控系统。
场景二:账面 1000 万,距离两天内付款还差 120 万
可立即使用 80 万 / 借贷头寸 420 万 / 定期策略 500 万
一家机构持有 1000 万 USDT 等值资产,其中 80 万可立即使用,420 万在借贷头寸,500 万在定期策略。两天内需支付 200 万,至少还需 120 万按时到账。暂停投资不能直接释放流动性,提交提款也不代表资金已经到账。
该机构是否具备可靠的付款能力,需要核对可退出金额、提款队列、期限和外部流动性。恢复演练也应记录资产实际回到可用钱包的时间,而不只记录系统何时重新启动。
研究结论
第一,11 个资管案例披露了具体投资限制,展示了把日常执行交给团队、把投资范围变更单独管理的做法。机构之间值得比较的是限制的覆盖范围和执行位置。
第二,16 个项目披露或在源码中支持规则变更等待机制,部分案例进一步区分风险扩张与应急收缩。管理权的约束需要贯穿修改、等待、取消和最终生效,而非只约束日常交易。
第三,应急案例分别处理暂停、撤回和签名恢复。这些安排能否保障资金可用性,取决于实际配置、资产退出条件及恢复演练结果。
资料来源与研究说明
正文主要资料如下。完整证据与统计记录见研究底表。
RockSolid|Architecture & Roles(rETH 金库)
Nerona|Risk Management(sUSDnr)
Charm|AlphaProVault(emergencyBurn 与 withdraw)
Gearbox|V3.0 Operational Multisigs
Surge Credit|Disaster Recovery
研究说明
正文依据官方文档与公开源码分析特定产品和版本。完整项目清单、来源和计数规则见研究底表及来源索引。
调研合作伙伴:CertiK、Lunaray。
感谢媒体支持:PANews、Techub News、Odaily、金色财经、ChainCatcher、PureNews、Chain Times。
关于联合调研机构
DeepSafe 以机构级 MPC 自托管钱包为核心,提供钱包管理、策略引擎与团队审批能力,并支持通过钱包即服务(WaaS)接入业务系统,服务机构数字资产管理与协作场景。
CertiK 是一家 Web3 安全服务机构,提供智能合约审计、形式化验证、持续风险监测等服务,帮助项目与机构识别和管理数字资产相关安全风险。
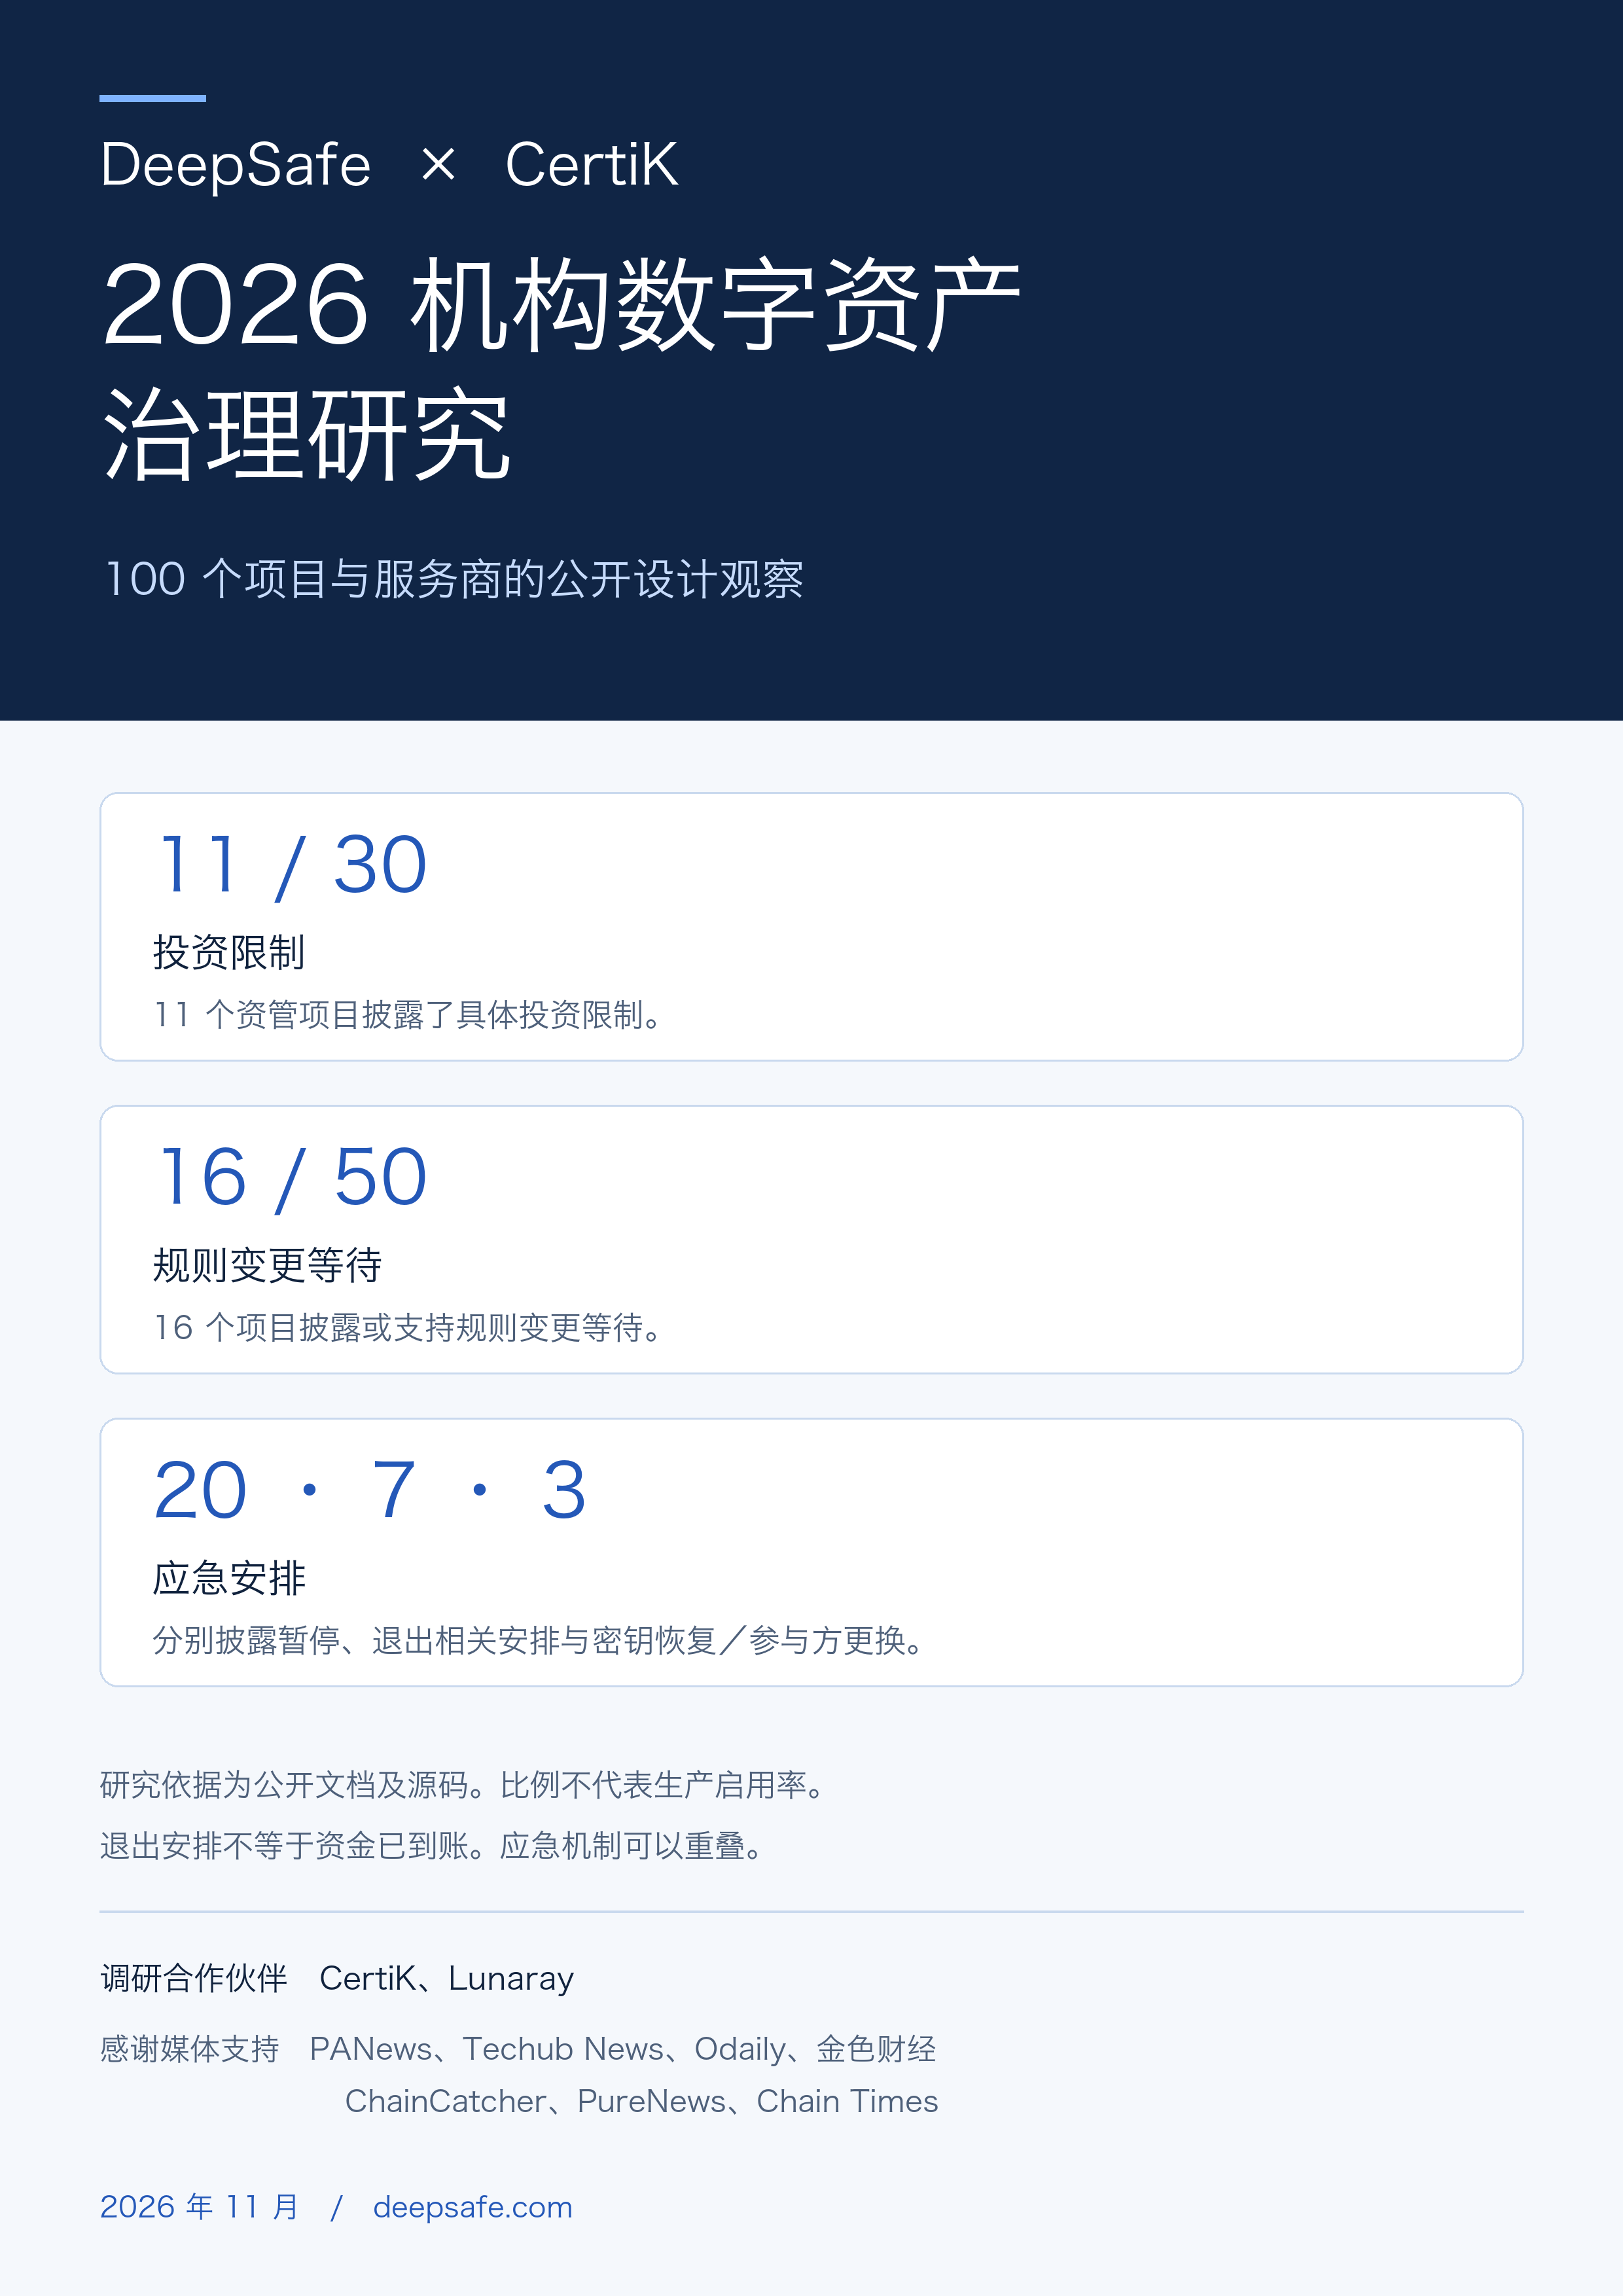
研究报告发布海报
调研合作伙伴及媒体支持
免责声明:本文章仅代表作者个人观点,不代表本平台的立场和观点。本文章仅供信息分享,不构成对任何人的任何投资建议。用户与作者之间的任何争议,与本平台无关。如网页中刊载的文章或图片涉及侵权,请提供相关的权利证明和身份证明发送邮件到[email protected],本平台相关工作人员将会进行核查。


