10月29日,全球最大的加密货币交易平台之一币安遭遇重大安全事件,约63.4亿美元数字资产受到影响。事件发生后,用户提现、平台赔付、稳定币冻结、第三方API权限等问题接连引发讨论。
这场风波最值得关注的,并不只是损失规模,而是它再次把加密行业推到了一个老问题面前:
如果连头部交易所都无法保证资产安全,那么普通投资者究竟应该把钱放在哪里?
过去,加密社区习惯用一句话回答:Not your keys, not your coins(不是你的私钥,就不是你的币)。
但这次事件之后,另一种声音也越来越明显:把私钥交给普通用户,真的就比交给专业平台更安全吗?
争论背后,是加密市场发展多年仍未解决的核心矛盾——资产控制权与安全管理能力,并不总是掌握在同一个人手里。
一、币安事件之后,社区最在意的不是损失,而是信任
根据Reddit相关社区讨论的统计,10月31日前后,围绕币安安全事件及其影响的讨论累计获得约1.5万次互动。11月11日,用户仍在追问:大型交易所为什么会被攻击?自托管是否真的更安全?长期持有的资产还应该放在交易所吗?
需要说明的是,这一互动量是相关社区讨论的汇总,并非单一帖子的数据。
从讨论内容来看,最核心的争议集中在四个方面。
第一,热钱包出问题,用户资产是否真的安全?
币安10月30日的初步公告称,事件涉及热钱包未经授权的资产转移,初步调查没有发现钱包私钥泄露的证据。11月3日发布的进一步调查则披露,攻击者使用了虚假招聘面试、恶意软件下载、内部AI工具受影响、员工设备失陷等手段,并利用复杂的交易授权机制实施攻击。
FBI随后将事件归因于朝鲜关联组织TraderTraitor。(来源:Binance官方调查报告、FBI公告)
这暴露了一个容易被忽略的问题:没有直接窃取私钥,不代表资产就不会被转走。
钱包安全不只是私钥保管问题,还涉及员工设备、内部系统、权限管理、交易签名流程和异常交易拦截。只要其中一个环节出现漏洞,就可能成为攻击入口。
第二,平台承诺全额赔付,是否等于风险已经消失?
币安承诺由SAFU基金和公司资金承担全部损失,不让用户承担此次事件的直接财务损失。
根据币安11月3日公布的初步报告,受影响资产约63.4亿美元,约28.5亿美元资产已被冻结或拦截;截至10月31日,受影响资产中约98%已完成补充,剩余部分主要是流动性较低的代币。币安同时表示,已重建受影响的钱包系统和内部AI工具,更换相关设备、停用涉事人员凭证,并加强终端安全、钱包风险控制和AI行为异常检测。公司还计划引入独立网络安全机构进行审查,并推动设立行业安全研究基金。(来源:Binance《Initial Findings and Response Update》,2026年11月3日)
但社区仍然有一个合理的追问:如果下一次损失规模更大,或者多个平台同时遭遇攻击,保险基金和公司资金是否仍然足够?
赔付能力可以缓解用户损失,却不能替代安全机制本身。
第三,提现恢复之后,用户是否真的重新建立了信任?
提现恢复是检验平台信任的第一个现实指标。
据路透社报道,币安恢复提现后,用户曾在短时间内集中提取资产;截至11月2日,累计净流出约47.2亿美元,约占平台资产的3%。币安称,随后出现约27亿美元资金流入,净流出趋于稳定。(来源:Reuters,2026年11月2日)
这组数据值得注意:一方面,数十亿美元的提现说明用户确实在重新评估托管风险;另一方面,资金并没有出现持续失控式外逃,也说明平台的流动性和用户基础仍有一定韧性。
不过,净流出趋稳不等于信任已经完全恢复。真正的信任需要时间,也需要持续可验证的安全表现。
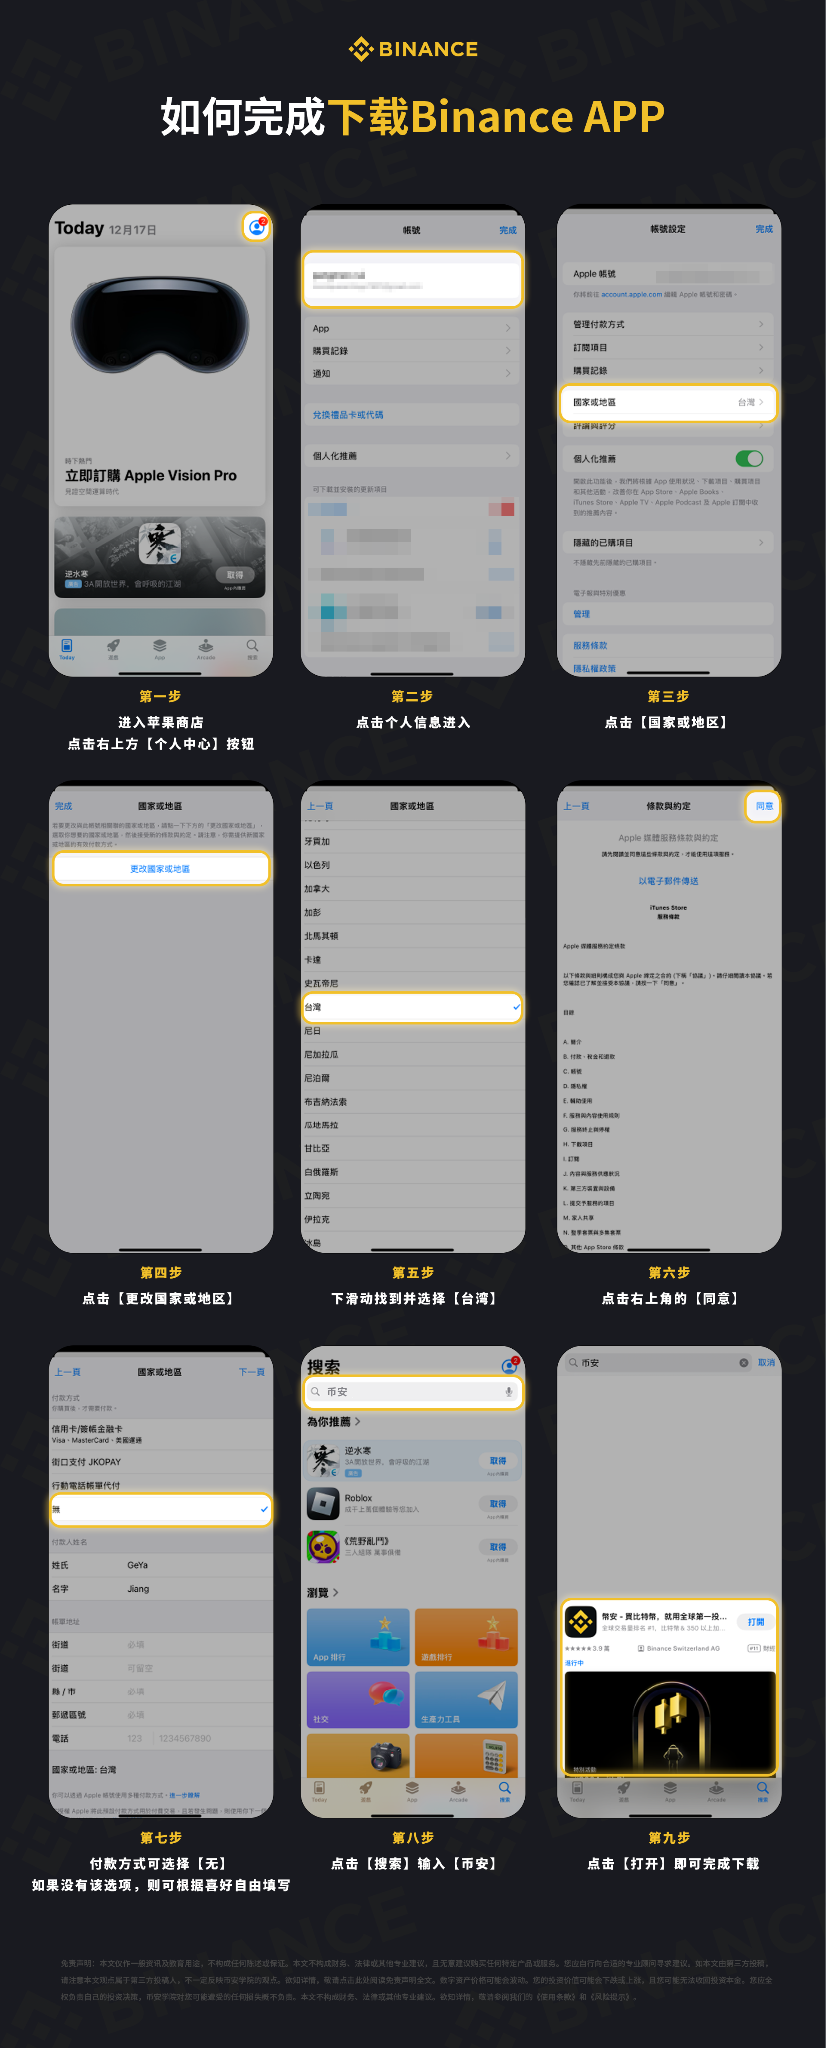
币安注册链接:https://jump.do/zh-Hans/xlink-proxy?id=3
或APP登陆币安直接填写邀请码 aicoin668,以下是AiCoin邀请码专属的丰厚注册福利:
福利一:新客最高440U
1、充100U+交易100U → 送100U仓位券
2、充1,000U+交易50,000U → 再送300U仓位券
3、充3,000U+交易200,000U → 再送40U现金券
三档叠加,充100U就能拿第一档
福利二:开盲盒,最高25枚RE
1、注册+充50U+交易100U+登录App
2、完成后活动盲盒一个,随机抽取RE代币,最高25枚
相当于一个新用户注册完成任务后可以吃到2重福利
第四,稳定币冻结究竟是安全工具,还是中心化风险?
此次事件中,部分受影响资产通过稳定币发行方、执法机构及链上合作伙伴被冻结或拦截。
这让行业看到了一个现实:区块链交易虽然可以公开追踪,但部分资产并非完全不可干预。中心化稳定币发行方能够根据相关程序冻结特定地址的代币。
支持者认为,这是打击黑客和追回资金的重要工具;反对者则担心,这意味着资产的最终控制权仍可能受到发行方影响。
这场争论的本质是:当安全与资产自主权发生冲突时,行业究竟应该优先保护哪一方?
二、事件之后,币安又遇到第三方安全风波
如果说10月29日的事件暴露了交易所内部系统的风险,那么11月5日发生的SignalPlus事件,则把安全问题进一步延伸到了第三方服务商。
SignalPlus是一家为数字资产期权及衍生品交易提供基础设施和工具的平台。部分用户通过API密钥,将自己的交易账户连接到第三方平台,以便执行自动化交易或管理订单。
11月5日,SignalPlus报告潜在安全问题后,币安和Deribit主动撤销了所有关联SignalPlus的API密钥。
币安表示自身系统未受影响,用户资金安全,并要求相关用户直接登录交易所,检查持仓和未成交订单;在第三方确认问题解决之前,不要重新绑定API密钥,同时建议启用IP白名单。币安联合创始人赵长鹏也提醒,使用SignalPlus连接其他交易所的用户应撤销相关密钥。(来源:Reuters、CoinDesk,2026年11月5日)
SignalPlus随后表示,攻击与员工收到虚假会议邀请有关,初步评估损失低于8.2万美元,并承诺向受影响用户全额赔偿。公司还承认此前没有强制要求交易所API接入启用IP白名单,后续将加强API访问要求、终端安全和内部权限管理。(来源:CryptoSlate、Crypto.news,2026年11月6日前后)
这件事与币安10月29日的安全事件并没有已证实的直接关联,但它们共同揭示了一个问题:
加密资产的风险早已不只存在于交易所本身,而是扩散到了整个账户连接生态。
用户可能没有把私钥交给第三方,却把交易权限、账户数据和自动化操作权限交给了外部工具。
一旦第三方服务商出现漏洞,交易所本身也可能需要紧急切断连接。
这意味着,未来交易平台的安全竞争,不能只看钱包技术,还要看API权限、第三方供应链、员工设备和内部系统的整体安全能力。
三、安全控制与去中心化,真正的矛盾是什么?
这次事件再次让两种托管模式站到了对立面。
交易所托管的优势,是专业化管理和风险承接能力。
大型交易所有专业安全团队、风控系统、冷热钱包隔离机制、异常交易监测,以及一定规模的保险和公司资金储备。
普通用户不需要自己管理助记词,也不用独立处理复杂的链上操作。发生重大事故时,平台还有机会通过冻结资产、协调发行方、追踪资金和公司赔付来降低损失。
但它的问题同样明显:资产集中在平台,用户无法完全掌握控制权。内部权限、员工设备、系统漏洞和第三方服务,都可能成为风险入口。即使用户没有犯错,也可能因为平台的系统性问题而受到影响。
自托管的优势,是用户真正掌握资产控制权。
硬件钱包、多签钱包和冷存储,可以减少对单一交易平台的依赖。即使某家交易所出现问题,只要用户的私钥和签名环境没有受到影响,资产仍然可以由自己控制。
但自托管并不等于没有风险。
助记词丢失、钓鱼网站、恶意授权、假钱包、设备感染恶意软件,甚至一次错误的转账,都可能造成无法挽回的损失。对缺乏经验的投资者来说,自己管理私钥未必比专业平台更安全。
因此,真正的问题不是哪种模式绝对安全,而是哪种模式更适合不同用户的风险承受能力,以及谁能在风险发生时承担后果。
四、未来趋势:不是交易所消失,而是托管体系重新分层
从行业发展来看,交易所托管和自托管并不会简单地互相取代。更可能出现的是一种分层、组合式的资产管理结构。
第一层,是交易和流动性资金。
对于需要频繁交易、使用合约或参与市场流动性的用户,头部交易所仍然具有现实价值。但平台需要提供更严格的权限隔离、提现风控、API管理和异常交易熔断机制。
第二层,是长期持有资产。
对于不需要频繁操作的长期资产,硬件钱包、冷存储和多签机制会更有吸引力。用户不必把所有资产长期集中在同一个交易平台。
第三层,是机构级托管。
未来机构进入加密市场,关注的不会只是钱包是否安全,还包括资产隔离、审计、保险、合规责任、密钥管理和灾难恢复能力。多方计算(MPC)、多签、独立托管机构和可验证储备机制,都可能成为机构托管体系的重要组成部分。
第四层,是安全基础设施。
此次事件之后,行业需要重新审视的不只是交易所的钱包,而是整个安全供应链:员工终端、AI开发工具、第三方API、签名系统、链上监测、稳定币冻结协作机制,都需要更成熟的标准。
路透社11月11日的分析也指出,交易所可以通过交易限额、异常交易复核和紧急熔断机制提高安全性,而不必因此放弃区块链的去中心化原则。(来源:Reuters,《Binance hack reveals crypto's uphill battle against hackers》,2026年11月11日)
这恰恰是未来值得关注的方向:安全控制并不必然与去中心化冲突。关键是把控制权限制在必要范围内,并让权限、规则和责任更加透明。
五、锐评:加密行业需要的不是更多安全口号,而是更清晰的责任机制
币安这次事件,至少给行业上了一课:
过去,加密行业强调去中心化,认为只要用户掌握私钥,就能摆脱第三方风险。但现实是,绝大多数普通用户仍然依赖中心化平台完成交易、兑换、托管和资产管理。
另一方面,交易所也不能只用“用户资产安全”“储备证明”和“保险基金”来建立信任。储备证明可以帮助用户核验某个时点的资产储备,却不能单独证明平台没有所有潜在负债,更不能证明内部系统不会再次遭到攻击。
未来真正有竞争力的平台,必须同时回答三个问题:
● 资产是否有足额、可验证的储备?
● 内部权限和外部连接是否有足够严格的安全控制?
● 一旦发生事故,是否有明确、可执行、可核验的赔付和恢复机制?
而对于用户,最现实的选择也不是把所有资产都留在交易所,或者把所有资产都转进自己的钱包。
交易所适合提供流动性和交易服务,自托管适合减少对单一机构的依赖。两者的合理组合,可能才是未来大多数投资者的实际选择。
去中心化解决的是“谁拥有控制权”,安全控制解决的是“如何降低资产失控的概率”。两者不是非此即彼。
加密市场真正需要进化的,是让用户拥有更多控制权,同时不必独自承担所有安全责任。
当资产自主权、专业安全能力和明确的责任机制能够同时成立,加密行业才算真正走出了早期野蛮生长的阶段。
免责声明:本文章仅代表作者个人观点,不代表本平台的立场和观点。本文章仅供信息分享,不构成对任何人的任何投资建议。用户与作者之间的任何争议,与本平台无关。如网页中刊载的文章或图片涉及侵权,请提供相关的权利证明和身份证明发送邮件到[email protected],本平台相关工作人员将会进行核查。