撰文:Sam,Techub News
导语
一把用于网页交易的代理密钥,能不能把账户里的资产转给陌生人?Aster 用户披露的约 456 万 USDT 损失争议,把这个问题推到了台前。
当事人称,主钱包私钥没有丢失,自己也没有逐笔签署涉事转账。Aster CEO 则公开表示,用户是在 API Wallet 私钥泄露后遭受损失。两种说法并不必然矛盾:主钱包和代理钱包可以使用不同的密钥。真正需要核对的是,涉事代理密钥在当时究竟被允许做什么,平台又按照什么规则放行了资金转出。
核心摘要
- Aster 用户 furongfei 称,其账户在 2026 年 11 月 13 日北京时间凌晨出现异常操作,7 笔跨账户转账合计 4,564,675.50 USDT;金额与操作细节目前主要依据当事人公开材料。
- Aster CEO Leonard 已于北京时间 11 月 17 日 18:08 回应,称事件涉及 API Wallet 私钥泄露,团队已调查、排查系统并加强安全机制,承诺继续协助追踪资金。
- Aster 官方 API 文档把向另一注册用户地址转账的接口列为 WITHDRAW 类别;这项分类也见于事发前的官方更新日志,但具体涉事请求路径和权限校验结果仍待核对。
- Aster 用户提出按 33 BTC、2,200,134.21 USDT 及相关手续费赔付的要求。该诉求与转出 USDT 涉及同一批资产的不同形态,不能简单相加。
- Aster 此次争议的关键证据,是事发时的授权记录、接口版本、权限与隐私状态、服务端校验日志;公开声明尚未逐项解释这些问题。
先校准时间:截图之后,官方已有回应
用户提供的截图来自 Phyrex 对事件的评论。经核对原帖,发布时间为北京时间 2026 年 11 月 17 日 14:29。Phyrex 当时批评的是,自己未见到足够的官方说明,并要求平台至少公开调查进度。
当天 18:08,Aster CEO Leonard 发布了公开回应,距这条评论约 3 小时 39 分钟。因此,继续用“官方至今没有回应”概括事件,已经不准确。
Leonard 将损失与 API Wallet 私钥泄露联系起来,表示团队收到反馈后立即调查并排查系统,事后加强了安全机制,还将协助追踪资金,并在需要时配合执法机关和安全机构。声明同时提醒用户警惕钓鱼链接和不明浏览器插件,怀疑泄露时应通过可信设备删除对应 API Wallet。
这份声明确认了平台对用户损失事件的回应,也给出了处置方向;但它没有公布具体金额、泄露方式、被调用接口、各项权限校验结果或赔付决定。“平台已经回应”与“核心争议已经解释清楚”,是两个不同的判断。
44 分钟指转账窗口,456 万不能再加上 33 BTC
当事人 furongfei 的原始长文发布于北京时间 11 月 16 日 21:08。按其列出的 UTC 时间,新账户注册发生在 11 月 12 日 16:22;7 笔转账发生在 16:24 至 17:08,合计 4,564,675.50 USDT。换算为北京时间,转账窗口是 11 月 13 日 00:24 至 01:08。
这里有一个容易被传播省略的细节:44 分钟对应首末转账之间的时间,不包含更早的新账户注册。若从其所列 16:22 的注册时间算起,到 17:08 是约 46 分钟。
当事人还称,账户中的 33 BTC 经现货与合约账户间划转后,被分成 17 笔市价单卖出,所得 USDT 与原有余额一起被转走。这些是当事人对账户记录的叙述,不能据此直接认定平台发生了覆盖全部用户的协议漏洞。
同样不能把“456 万 USDT”与“33 BTC”相加,写成两笔互不相关的损失。按其叙述,BTC 已在转出前变现,转出的 USDT 包含相应卖出所得。原始持仓、卖出所得和最终转出额,应当在同一张资产对账表里核算。
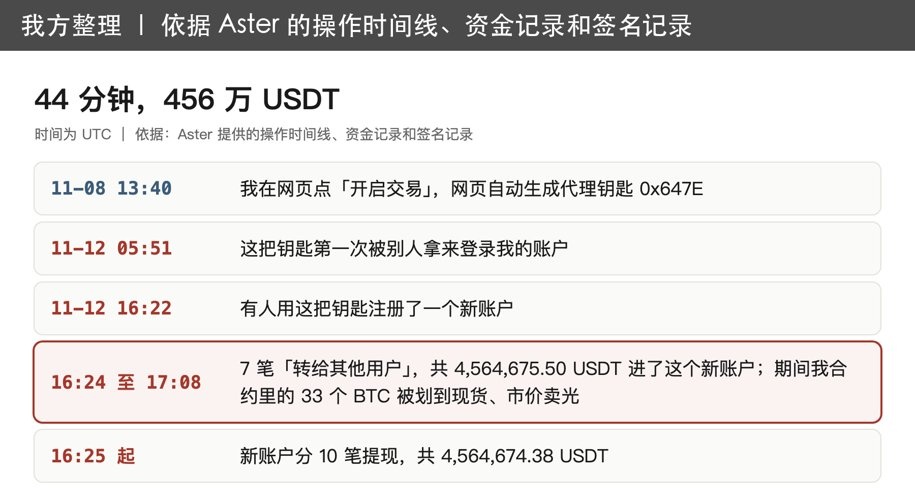
图注:当事人公开的事件时间线整理图,图中时间为 UTC。该图为用户一方对记录的整理,不代表本文已独立核验其全部后台记录。
主钱包没有签名,不足以单独证明转账越权
在存在代理授权的交易系统里,用户可以先用主钱包授权另一把密钥,再由代理密钥提交后续请求。这样做的直接用途,是减少下单、撤单等操作中反复弹出钱包确认的次数。
Aster 官方代理注册与授权接口也体现了这种安排:授权参数分别包含现货交易、合约交易、提现权限,以及到期时间和 IP 白名单等设置。代理能够签名,不等于代理应当拥有所有资金操作权限。
因此,当事人所说的“这 7 笔不是主钱包签的”,首先指向签名主体不同。它本身还不能证明没有有效授权;需要进一步确认,那把代理密钥与哪个账户绑定、授权是否有效、授权范围是否覆盖实际执行的操作。
当事人另一个疑问是,涉事请求参数没有出现自己的主钱包地址,为什么仍能扣减自己的余额。这个问题需要平台解释,但请求体中缺少主钱包地址,也不足以单独构成越权证据:在代理模型中,服务端可能通过既有绑定关系识别账户。要验证的是这种映射是否正确,以及识别账户后有没有继续检查权限。
反过来,平台即使确认代理私钥被他人取得,也只解释了请求可能由谁发出。若代理原本无权向其他账户转账,私钥泄露仍不足以解释系统为什么接受了该请求。
官方规则提供了核对依据,但还缺事发时的执行记录
本文核对了 Aster 官方 GitHub 仓库。Aster Chain 文档将 Transfer to Address 接口列为 WITHDRAW 类别,操作对象是另一位已注册用户的地址。官方更新日志在 2026 年 5 月 21 日就记录了这项接口及其 WITHDRAW 认证分类,早于本次争议。
与此同时,官方文档也存在其他转账路径,例如现货与合约间的划转、主子账户间的转账。它们的用途、约束和权限要求不能混用。“资金划转”四个字,并不能自动说明一把交易密钥是否获准把钱转给无关联账户。
当事人称,平台书面告知涉事代理密钥带资金划转权限、没有提现权限;但实际发生了转给其他用户的操作。这正是最需要用日志回答的部分:七笔请求分别调用了哪个接口、使用哪个版本,识别出的源账户和收款账户是什么,命中了哪些权限规则,返回了什么校验结果?
当前文档能够提供规则对照,却不能替代事发时的配置与执行记录。仅凭接口标题,尚不能直接断定涉事七笔全部走了这一接口;仅凭“密钥泄露”的结论,也不能排除存在授权展示、默认配置或执行校验方面的问题。
当事人还称账户当时开启了隐私模式。当前官方文档明确限制 PRIVATE 模式下的批量跨账户转账,但这并不足以直接证明本次七笔请求适用相同路径。需要对照的仍是事发时适用的规则、实时账户状态及完整变更记录。
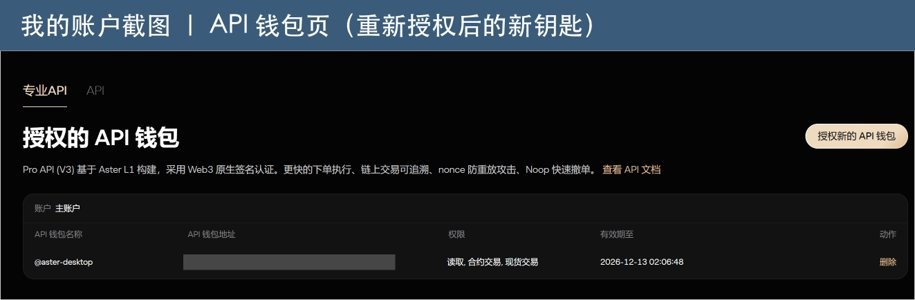
图注:当事人公开的 API 钱包页面截图。图片明确标注为重新授权后的新密钥,只能反映其展示的后续界面,不能据此倒推出涉事旧密钥在事件发生时的完整权限。
修改默认值可以降低风险,不能替代对旧请求的解释
当事人声称,事件发生后,平台在不到 6 小时内调整了默认设置,使相关密钥不能再向其他账户转账。Leonard 的公开声明只概括表示加强了安全机制,没有披露具体修改项目和实施时间。两者不能直接画上等号。
修改默认配置本身,也不足以证明此前已经存在可利用漏洞。平台可能在事件后收紧原本允许的能力,也可能修复错误的权限执行。要区分这两种情况,需要修改前后的规则、适用对象和审计记录。
但从产品设计看,用户在“开启交易”时看到的授权说明,应当能够让其理解账户面临的真实风险。若后台还默认开放了未被清楚展示的跨账户资产转出能力,那么即使服务端完全按照配置执行,用户也很难作出充分知情的选择。这是授权披露问题;如果实际执行超出了配置,才进一步涉及权限校验失效。两条证据链需要分别建立。
风控同样应当逐项复核。当事人描述了新账户注册、大额收款、连续转出等行为。单个行为不一定证明攻击,但若连续出现,平台就需要说明当时有哪些规则适用、是否触发,以及为何放行。对普通用户而言,网页上看见一个权限名称,与服务端真正限制住同样范围的操作,应当是一回事。
追款与赔付,需要两套明确的答案
当事人要求按原资产恢复,即 33 BTC、2,200,134.21 USDT 及相关强制卖出手续费,并要求书面处理时间表、权限解释与日志保全。这是用户提出的赔付口径,尚不能写成平台已经承认的赔偿金额或责任。
这一诉求也表明,争议不仅是美元金额。若 BTC 被非本人意愿卖出,按转出时的 USDT 金额返还,与恢复原有 BTC 持仓,在价格波动中可能产生不同结果。如何对账、以什么资产与时点结算,需要双方明确,不能用一个四舍五入后的“456 万美元”替代。
追踪资金解决的是资产流向和追回可能性;确定赔付则需要核对授权、系统执行和责任。Leonard 已承诺继续协助追踪,但其这份声明未公布赔付方案,不能把协助调查等同于承诺赔偿,也不能把尚未追回资金写成拒赔理由。
目前能确认的是,当事人已公开提出具体指控,CEO 已作回应,官方文档也提供了可以对照的权限分类。仍然缺失的,是七笔转账从签名、账户识别、权限校验到资金扣减的完整解释。能让争议往前走的下一份材料,应当列出这些校验结果,以及对应的处理安排。
参考资料
1. furongfei:当事人原始长文与公开附件,2026 年 11 月 16 日
2. Leonard:Aster 用户损失事件公开回应,2026 年 11 月 17 日
3. Phyrex:用户截图对应的原始评论,2026 年 11 月 17 日
4. Aster 官方 Aster Chain API 文档:账户状态及跨账户转账接口
5. Aster 官方 Futures V3 API 文档:代理注册及权限参数
6. Aster 官方更新日志:2026 年 5 月 21 日转账接口记录
编辑说明:本文于北京时间 2026 年 11 月 18 日核对公开材料。用户损失金额、七笔操作、持仓变现、旧密钥权限、隐私状态及事后默认设置变更等,均按当事人指称呈现,尚未经平台完整日志或独立取证逐项确认。本文未据此认定全平台协议漏洞,也未独立完成资金路径验算。官方文档为核对时可见版本,不能自动替代事发版本;配图取自当事人公开附件,封面为编辑制作。
免责声明:本文仅为信息报道与分析,不构成任何投资建议。
免责声明:本文章仅代表作者个人观点,不代表本平台的立场和观点。本文章仅供信息分享,不构成对任何人的任何投资建议。用户与作者之间的任何争议,与本平台无关。如网页中刊载的文章或图片涉及侵权,请提供相关的权利证明和身份证明发送邮件到[email protected],本平台相关工作人员将会进行核查。


