关键要点
- Luxor确认,只有十多个客户账户受到通过其Commander平台的未经授权的哈希率重定向的影响。
- 首席执行官Nick Hansen将这一泄露归因于“复杂的人工智能-enabled向量”,尽管公司尚未公开详细说明该机制。
- Luxor表示在两个小时内修补了漏洞,防止了数据泄露,并将补偿受影响客户的矿业收入损失。
最初看似未经过验证的比特币挖矿劫持事件已经发展为一个确认的安全事件,Luxor科技承认攻击者通过其Commander管理平台重定向了挖矿设备。
在2026年11月15日星期日发布的官方声明中,Luxor透露,内部监测系统检测到对挖矿池配置的未经授权的修改,促使立即进行工程响应。团队写道:
“昨晚,我们的内部监控提醒我们Commander出现了未经授权的哈希率重定向。我们的值班工程团队立即介入。”
据Luxor称,只有十多个客户账户受到影响,挖矿机器暂时重定向到另一个矿池。公司坚称其系统没有信息被盗。
“影响:只有十多个客户账户。受影响的机器被指向一个不同的矿池,时间有限。我们的系统没有数据泄露或外泄,”团队在X上披露。
Luxor解释说,其工程师在两个小时内修补了Commander,并开始将受影响的设备恢复到原始配置。公司还承诺将补偿每位受影响客户在事件期间转移的计算能力。“赔偿:每位受影响的客户将全额支付被重定向的哈希率,仿佛它正常挖矿一样,”Luxor补充道。
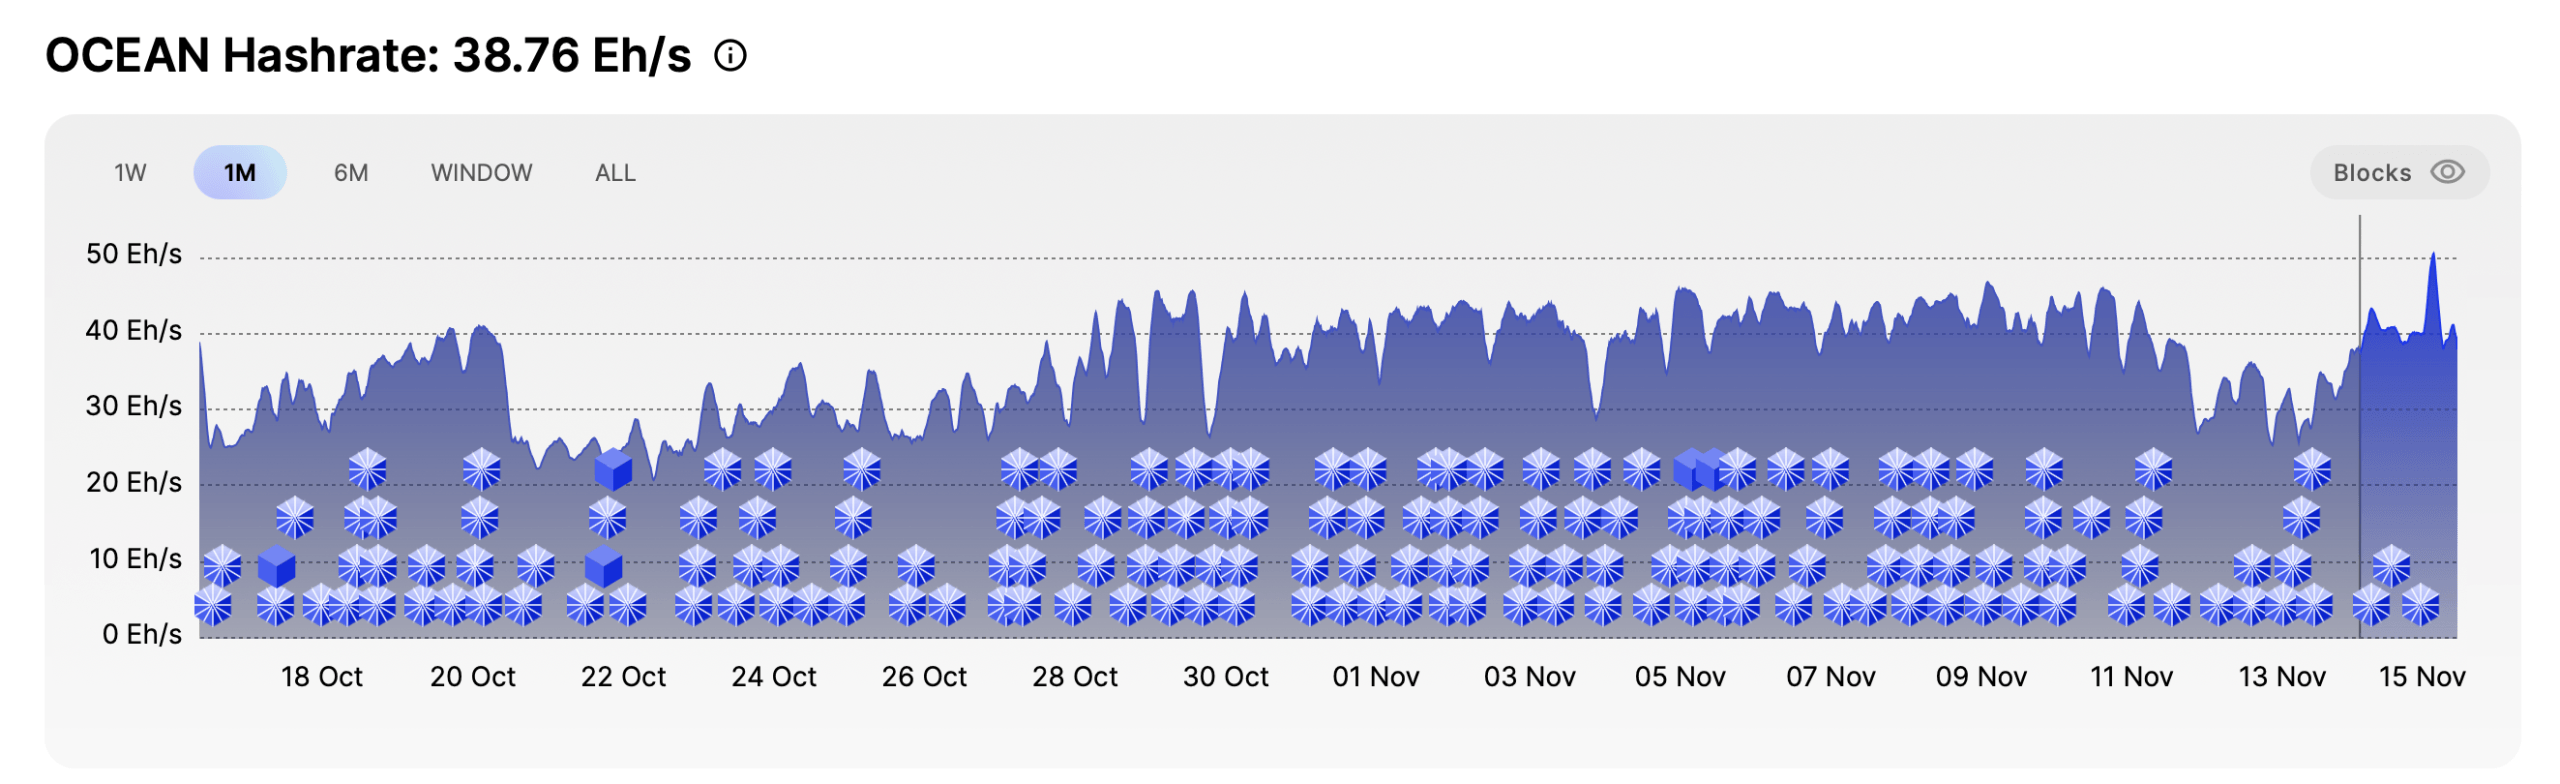
估计约13 EH/s的哈希率被重定向到了Ocean的挖矿池。
公司进一步强调,泄露仅限于Commander,其挖矿池和LuxOS固件未受影响。
Luxor首席执行官Nick Hansen随后对事件进行了更个人化的叙述,承认了运营中断,并指出他所描述的人工智能辅助的入侵。
“过去12个小时相当艰难,”Hansen写道。他表示,泄露始于2026年11月14日星期六太平洋时间下午6点,影响了一部分Commander客户。首席执行官继续说:
“昨天晚上6:00 PDT时,部分Commander客户受到影响,通过一种复杂的人工智能驱动的向量。”
尽管Hansen将入侵归因于一种人工智能驱动的方法,但Luxor尚未发布技术发现,以确切说明攻击者是如何获得访问或操控挖矿配置的。
Hansen详细说明工程师在进行更繁琐的恢复受影响机器的过程之前,确定并修补了问题。他还向客户道歉,并重申Luxor将承担他们的损失。他说:
“我为此道歉。你们信任我们管理你们的设备,我们需要做得更好。”
这位高管还提到,受影响的客户将通过电子邮件收到更多信息,而Luxor承诺将对事件进行全面的事后分析。
在Luxor确认之前,周六晚间流传的报告表明,大约64000台挖矿机器,估计约为13 EH/s,已被重定向到Ocean挖矿池。这些数字尚未得到独立验证,而Luxor披露的只有十多个受影响账户,并不能确定受影响机器的总数。
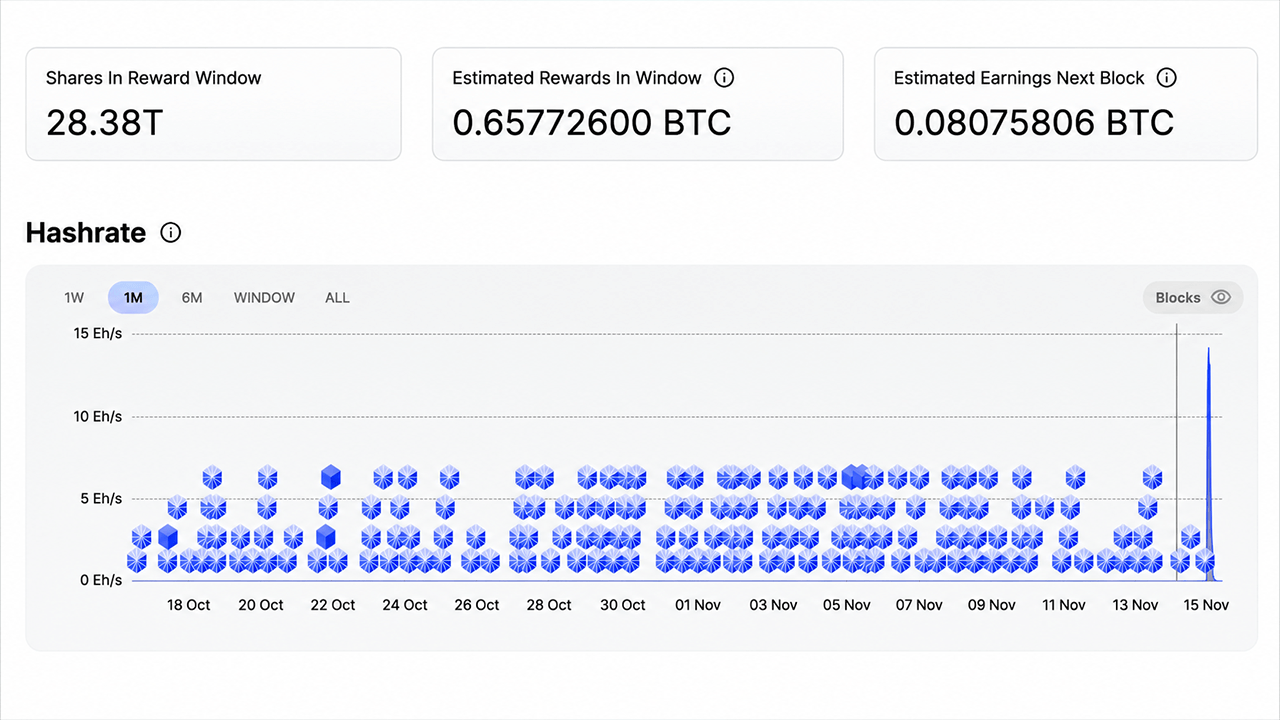
攻击者的工作仪表板通过Ocean。
Ocean是一个于2023年推出的非托管比特币挖矿池,由Jack Dorsey资助,允许矿工通过区块coinbase交易直接接收付款。其公共仪表板显示在报告的事件周围有异常的挖矿活动,而一个可疑的目的地址累计获得约0.65761026 BTC的挖矿奖励。
Mempool.space的开发者Mononaut观察到:
“哇,Ocean的仪表板上显示约0.657 BTC的奖励来自被盗的哈希。”
然而,估计的奖励并不构成已完成的付款。可用的区块链记录显示可疑地址没有确认的入站交易,暗示运营商并未从重定向的挖矿活动中收集比特币。
CoreX托管,最初公开化了可疑攻击,随后报告未经授权的哈希率已降至约100 PH/s。
Luxor的确认解决了未经授权的重定向是否发生的核心问题,但重要细节仍未确定。受影响机器的确切数量、转移的总计算能力和所称的人工智能辅助的泄露的技术机制仍待进一步披露。
对于挖矿运营商而言,此事件说明了未经授权的配置变更如何在不要求攻击者直接夺取加密货币的情况下损害收入。Luxor的赔偿承诺解决了直接的财务后果,但即将进行的调查将面临一个更重要的问题:攻击者是如何获得足够的控制权来首次重定向工业挖矿设备的。
免责声明:本文章仅代表作者个人观点,不代表本平台的立场和观点。本文章仅供信息分享,不构成对任何人的任何投资建议。用户与作者之间的任何争议,与本平台无关。如网页中刊载的文章或图片涉及侵权,请提供相关的权利证明和身份证明发送邮件到[email protected],本平台相关工作人员将会进行核查。


