币安发布的被盗报告中有个技术细节,不知道你们关注到没有——
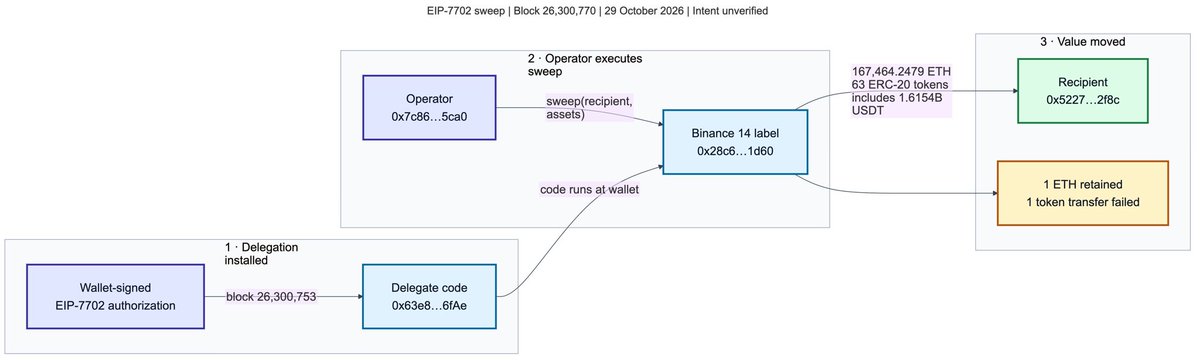
通过 EIP-7702,攻击者把 50 笔签名授权打包进一笔交易。
所以币安暂停提现后,资金仍然在持续流出,单钱包损失约 167,464 ETH + $16 亿 USDT。
在 EIP-7702 之前,交易所热钱包是一个普通钱包(EOA):私钥在谁手里,控制权就在谁手里。 交易所的冻结能力来自一个前提——只要我不签名,钱就不动。
但是 EIP-7702,可以允许 EOA 借用智能合约代码执行。
所以路径就是:
EOA 热钱包
└── 签署一次 7702 委托
└── 账户行为从此由被委托的合约代码决定
└── 该代码可以自动转出资产
└── 交易所即使停止签名,也无法阻止
那么现在行业级别的问题来了:
币安用了近 4 小时发现并清除了这笔恶意委托,其他交易所的托管设计是不是也有同样的问题?
免责声明:本文章仅代表作者个人观点,不代表本平台的立场和观点。本文章仅供信息分享,不构成对任何人的任何投资建议。用户与作者之间的任何争议,与本平台无关。如网页中刊载的文章或图片涉及侵权,请提供相关的权利证明和身份证明发送邮件到[email protected],本平台相关工作人员将会进行核查。


