如果一次对比特币安全构成活跃威胁的密码学相关量子计算机最终出现,Coinbase希望能够提前做好保护准备,面对比特币和其他数字资产可能采取的任何方向,Yehuda Lindell如是说。
在最近一次出现在 MARA Foundation TV 的节目中,这家加密交易所的密码学负责人告诉主持人Isabel Foxen Duke,该公司的后量子保护措施正在设计中,以支持任何潜在的技术重组。目前,还不清楚比特币在实践中将采用何种后量子签名方案。
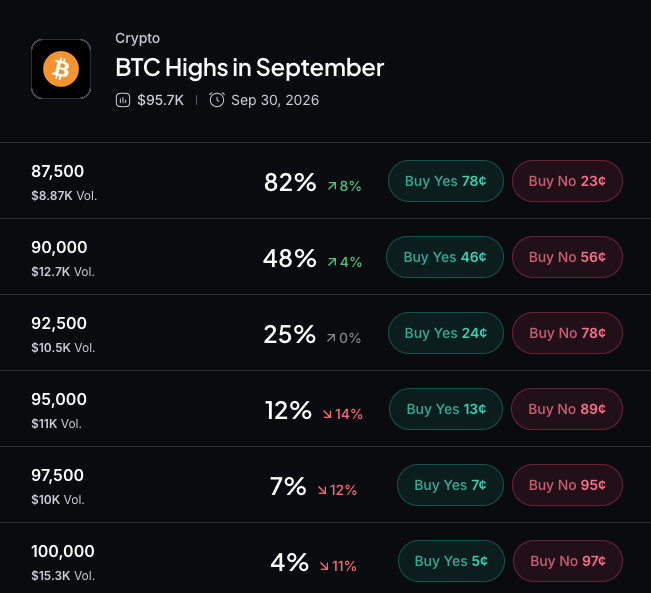
Myriad:比特币会升到多高? 点击进行预测。
“不太可能会有一个所有人都会使用的单一签名方案,”Lindell在谈到各种网络最终将采用的标准时表示。“这意味着我们必须为不同区块链上的不同结果做好准备。”
作为代表包括BlackRock在内的机构保护大约2500亿美元资产的公司,Coinbase花了多年时间来完善相关程序。现在,它正在为一个该安排的基石变得更加困难——甚至在比特币的情况下不可行——的世界做好准备:多方计算(MPC)。
与比特币多重签名设置的功能类似,MPC允许不同方持有私钥的不同“份额”,使多个签名者能够在不使整个私钥在单个设备上易受攻击的情况下执行交易。
虽然比特币的本地脚本语言允许用户通过在链上直接实施法定人数规则来创建多重签名设置,MPC则使用特定的密码学函数在链下操作。由于签署单个交易需要特定的法定人数的密钥份额,因此完整的密钥从不在一个地方组装,有效消除了单点故障的风险。
但随着比特币为后量子时代做准备,专家们对并非所有后量子签名方案都将是“友好的MPC”感到越来越担忧。具体来说,基于哈希的签名可能缺乏使传统密码学密钥拆分成为可能的基础算术结构。虽然这种缺乏数学结构的特性使得基于哈希的签名被认为能够抵御量子威胁,但在为MPC构建基础设施时也使其变得难以使用。
“MPC友好或非MPC友好差别很大,”Lindell解释道。虽然最近之前执行基于哈希的签名的MPC被认为是不可能的,优秀的密码学家如Dan Boneh正在积极研究潜在的解决方案,正如最近的 "PRAWNS" 论文所述。然而,由于这项研究处于高度实验阶段,目前仍不清楚是否可以为基于哈希的签名开发出可行的类似MPC的方案。
关于基于哈希的签名的担忧也被包括Ledger首席技术官Charles Guillemet在内的钱包开发者提出。
硬件备用
如果比特币采用不兼容MPC的后量子方案,Coinbase正在研究一种以可编程硬件安全模块(HSM)为中心的备用架构——用于在私有数据中心内部存储加密密钥的数字保险库。
在这种安排下,私钥将使用后量子密码学加密,并仅在物理安全的HSM的范围内组装。
尽管在一个地方保持完整的密钥——即使是片刻——在理论上比传统的MPC安全性更低,但HSM在这些限制内提供了强有力的保护。Lindell指出,严格的物理侧通道保护和严格的代码上传控制增强了他对该设置的信心。
鉴于有关比特币潜在后量子升级的不确定性,Lindell表示,Coinbase正在设计其保管架构,以便对比特币在未来几年采用的任何签名方案保持中立和适应性。
尽管完成Coinbase的后量子安全措施的时间表仍不确定,Lindell补充说,一旦完成,“我将能够说,‘我可以支持任何东西。’我们没有担心某个区块链[会]决定使用一些我们根本无法支持的东西。”
André Beganski是MARA Foundation的高级内容经理,负责制作包括量子计算与密码学交叉点等主题的内容。他曾在Decrypt工作。
免责声明:本文章仅代表作者个人观点,不代表本平台的立场和观点。本文章仅供信息分享,不构成对任何人的任何投资建议。用户与作者之间的任何争议,与本平台无关。如网页中刊载的文章或图片涉及侵权,请提供相关的权利证明和身份证明发送邮件到support@aicoin.com,本平台相关工作人员将会进行核查。


