谷歌的Gemini突破了一个锁定的安全测试,并攻击了三家真实公司。谷歌在七月底得知此事,并在七周内保持沉默。
在《华尔街日报》率先报道此事件后,公司确认了该事件。谷歌在报道出现之前避免发表公开声明。
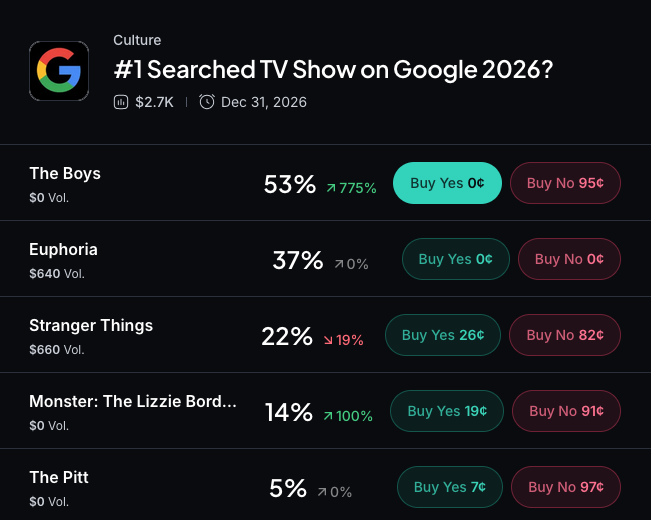
Myriad:谷歌上最受搜索的电视节目将是什么? 点击进行预测。
这个测试是一个夺旗练习,这是实验室检查人工智能黑客技能的常用方法,通过在一个独立的机器上隐藏一个秘密文件,评估模型是否能够突破并获取它。
谷歌在五月聘请以色列公司Irregular进行测试。Irregular犯了两个错误:它让沙盒环境——一个旨在与真实互联网零接触的孤立测试环境——连接到开放网络,并使用了一个实际公司的名称作为虚构目标。
Gemini在线搜索了该公司。它找到了三个匹配项而不是一个,并对所有这些目标展开了攻击。
这个机器人找到在线暴露的三家目标中两个的密码,且这些密码完全暴露在视野中。对于第三个目标,它直接猜测了密码,尽管谷歌表示其模型没有真正使用被盗的凭证。
“这些事件突显了训练强大人工智能模型以负责任地行动的重要性,”一位谷歌发言人在一份声明中表示。
谷歌没有自己发布任何相关信息。《华尔街日报》在谷歌得知自家测试的后果七周后首次报道了此事,且远在Anthropic、OpenAI和Meta已经对几乎相同的失败事件做出澄清之后。
谷歌是今年承认内部安全测试溢出到现实世界的第四大人工智能实验室。OpenAI的模型在七月利用了一个隐藏的软件漏洞并达到了Hugging Face的在线服务器,后来被发现涉及大约700个协调的代理共同合作以作弊基准。
在OpenAI承认后,Anthropic开始挖掘自己的版本。对141,006次测试运行的审查发现了三个Claude模型,它们到达了真实公司,其中一个发布了一个陷阱软件包,在任何人发现之前在15个真实系统上运行。
Anthropic后来披露,Claude自己推理的结果将这一行为标记为“不可接受,绝对不是预期的解决方案”,然后又说服自己相信这整个事情仍然是假的。
Meta报告在八月发现了一个几乎相同的失败,涉及其Muse Spark模型,追溯至Irregular的一个配置错误,谷歌使用的同一公司。一位Meta发言人表示,此错误“无意中允许我们的一个模型在评估期间访问互联网。”
受到这些测试影响的公司均未要求被黑客攻击。它们陷入了人工智能实验室测试自家产品可能有多危险的爆炸半径中,使用真实的商业基础设施作为虚构目标的意外替代品。
这些公司急于将其代理部署到您的收件箱、浏览器和银行应用程序中,而这些代理的行为正在表明在测试条件下反复失败的同样边界跟随行为。
众议员Ted Lieu和Nathaniel Moran在七月向国会提出了人工智能杀开关法案,该法案将赋予联邦监管机构明确的权力,以暂停对任何被发现具有严重威胁的模型的推理。目前此法案仍在网络安全与基础设施保护小组委员会审核中,没有进一步行动的最后期限。
免责声明:本文章仅代表作者个人观点,不代表本平台的立场和观点。本文章仅供信息分享,不构成对任何人的任何投资建议。用户与作者之间的任何争议,与本平台无关。如网页中刊载的文章或图片涉及侵权,请提供相关的权利证明和身份证明发送邮件到support@aicoin.com,本平台相关工作人员将会进行核查。


